

Un score de confiance aussi bas que 25 % et de futurs contrats intelligents qui n’ont pas été audités ne sont pas vraiment des phrases rassurantes à voir à côté d’un projet de cryptographie.
MemeToro a les deux attachés à son nom, et ils sont devenus deux des arguments les plus faciles à utiliser contre lui. Le projet lui-même construit une plate-forme de lancement de memecoin alimentée par l'IA sur BNB Chain, avec un agent d'IA conçu pour suivre les tendances, filtrer les idées de mème possibles et finalement transformer les concepts sélectionnés en versions de jetons.
Le jeton $MT natif de MemeToro (déjà sur CoinMarketCap) est actuellement en prévente et, au moment de la rédaction, se situe à l'étape 7 à 0,00430 $, avec un peu plus de 133 000 $ levés pour atteindre l'objectif de 156 312 $. Le site indique un prix de lancement prévu de 0,05186 $.
Il s’agit donc encore d’un projet en cours de construction, et c’est également là que commencent certaines critiques. D’où viennent réellement ces faibles scores ? Quels contrats ne sont pas audités ? Sont-ils en direct ? Détiennent-ils des fonds ? Qu'est-ce qui a déjà été vérifié et que montre le GitHub public de MemeToro ?
Il existe suffisamment de documents publics autour de ces deux points pour les vérifier correctement, et c'est ce que fait cette revue.
Qu'est-ce qui se cache réellement derrière les faibles scores de confiance de MemeToro ?
ScamDoc estime le score de confiance de MemeToro à 25 %, bien qu'il se résume finalement à trois choses : un domaine jeune, des détails WHOIS cachés et une balise « espérance de vie courte », donc la majeure partie de ces 25 % n'est qu'une pénalité pour être nouveau.
Gridinsoft donne à MemeToro 50/100, ce qui est légèrement mieux, bien que le rapport reprend principalement le même genre de choses. Le domaine a neuf mois, il n’existe pas encore beaucoup de données de crédibilité et son score de réputation auprès des tiers est faible. Le site Web recommande la prudence, mais ne place notamment pas le projet dans la catégorie des « territoires à risque », reconnaissant son certificat SSL actif et ses profils X et GitHub vérifiés.
La même chose s'applique également en dehors de GitHub, MemeToro gardant une communauté Telegram active et croissante.
Il y a une assez grande différence entre cela et un vérificateur trouvant des pages de phishing, des logiciels malveillants ou une autre menace directe pour la sécurité. En d’autres termes, le chiffre semble bien plus sévère que les conclusions qui le sous-tendent.
MemeToro n'est pas non plus le premier projet de cryptographie à se retrouver avec un score assez moche sur l'un de ces sites Web. Un rapide coup d’œil aux autres memecoins qui ont déjà été lancés montre à quel point le nombre peut parfois être peu révélateur à lui seul. Le site officiel de Ponke obtient un score de 36,8/100 sur Scam Detector, et Mog Coin est presque le même avec 36,6/100. Les deux jetons sont entrés avec succès sur le marché, ont trouvé une réelle activité commerciale et sont toujours là.
Un score de confiance faible mérite d'être examiné, bien sûr, mais ce n'est pas la même chose que de dire qu'un projet est une arnaque, qu'il ne sera pas lancé ou qu'il n'a aucune chance de bien fonctionner une fois qu'il sera lancé.
C’est probablement la raison pour laquelle ces scores ne se sont pas non plus traduits par beaucoup d’inquiétude ailleurs. Les articles médiatiques qui ont examiné les accusations ont tendance à être plutôt positifs sur MemeToro, sans aucun signal d'alarme évident indiquant une arnaque.
GitHub de MemeToro facilite le suivi de la construction
Le GitHub de MemeToro est probablement l'endroit où le projet devient le plus facile à juger sur quelque chose de plus concret qu'un score de confiance. Le dépôt est public et il ne s'agit pas simplement d'un README auquel est attachée une feuille de route. Il existe des dossiers séparés pour l'agent, les contrats, la documentation et les manifestes de lancement, ainsi qu'un journal de développement et un fichier de sécurité.
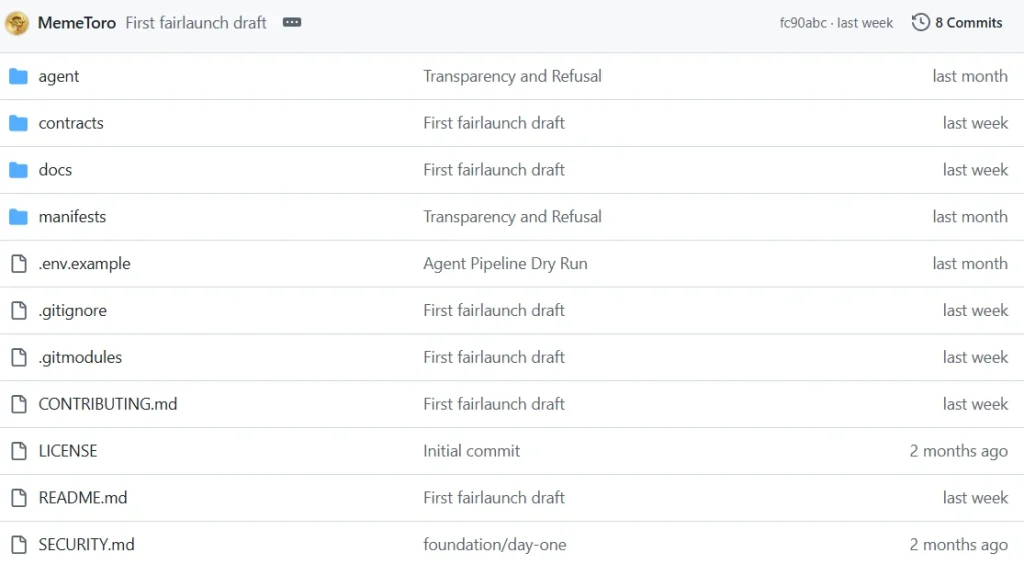

Le côté agent est également décomposé en sources de données et en infrastructure réelles au lieu d'être décrit uniquement comme une idée future. Le référentiel comprend actuellement des connecteurs pour les actualités mondiales et les signaux de tendance X, avec les clés Perplexity et xAI configurées dans le fichier d'environnement, tandis que le README décrit la version actuelle comme un premier MVP de pipeline plutôt que comme un agent autonome terminé.
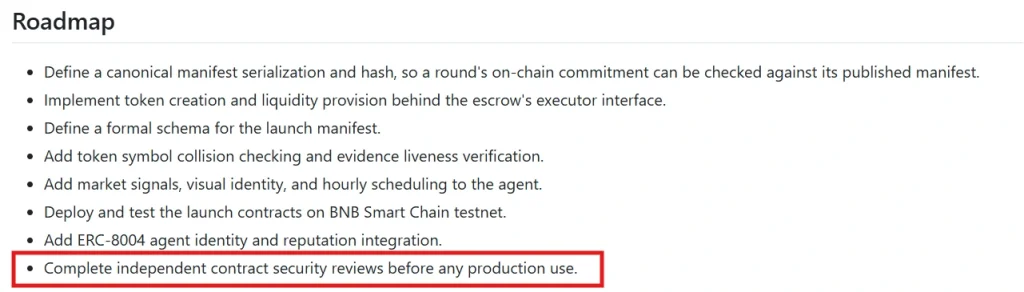
La partie la plus forte du repo est la façon dont il montre clairement ce qui reste inachevé. MemeToro affirme qu'il n'y a pas encore de service autonome horaire, pas de contrat de lancement déployé et pas encore de lancement fonctionnel de bout en bout. Les contrats de lancement équitable sont encore des ébauches et la feuille de route place le déploiement du testnet de BNB Chain et les examens de sécurité indépendants avant l'utilisation en production.
Tout cela fait de GitHub un bien meilleur endroit pour vérifier où se situe réellement MemeToro que d’essayer de trop lire sur l’âge de son domaine. Les pièces finies sont là pour être inspectées, celles inachevées sont étiquetées comme telles et le parcours de développement peut être suivi au fur et à mesure que ces pièces changent.
Les contrats non audités ne sont pas des contrats en direct
MemeToro a déjà déployé un contrat de jeton $MT, et ce contrat a fait l'objet d'examens de sécurité. Coinsult n'a trouvé aucun problème majeur tel qu'un comportement de pot de miel, une liste noire ou des frais inhabituellement élevés.
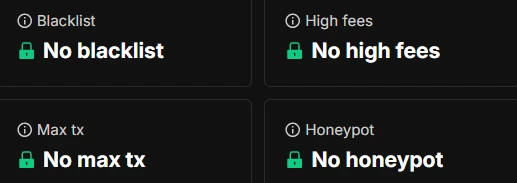

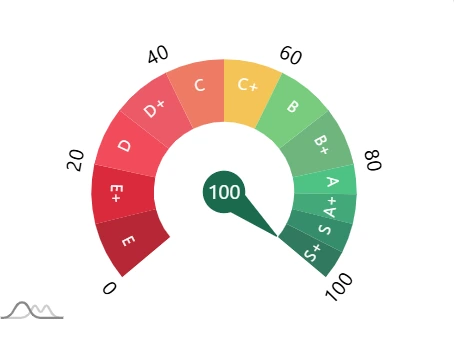
Ceci est également confirmé par l'audit de SolidProof, tandis que BlockSAFU a attribué au contrat une note de confiance de 100.

Les contrats que certaines revues qualifient de non audités sont autre chose. Ce sont les futurs contrats de lancement équitable que MemeToro prévoit d'utiliser une fois que son agent pourra gérer le processus plus large, y compris les cycles de financement, les lancements de jetons, les réclamations et les remboursements.
Ces contrats sont toujours en cours de construction, et MemeToro le déclare assez clairement sur GitHub. L'avertissement sur l'état actuel indique qu'ils ne sont pas prêts pour la production et ne devraient pas encore être utilisés avec des fonds réels, tandis que la feuille de route répertorie séparément les examens indépendants de la sécurité des contrats avant tout déploiement en direct.

Qu’est-ce qui rendrait vraiment MemeToro suspect ?
Il y a des choses qui feraient que MemeToro se sente vraiment sommaire assez rapidement :
- avertissements de phishing ou de logiciels malveillants sur le site,
- un contrat symbolique qui piège les acheteurs ou donne à quelqu'un un contrôle caché étrange,
- des problèmes d'audit majeurs qui ont été découverts puis laissés là,
- les contrats actifs prennent déjà l'argent des gens avant que quiconque ne les examine correctement,
- aucun code public, aucune construction visible, aucun signe réel que quelque chose existe au-delà du site Web.
Ce serait difficile à expliquer.
Ce qui est souligné ici avec MemeToro est loin de ce niveau. Il s'agit simplement d'un domaine jeune qui obtient des scores de confiance approximatifs et des contrats futurs qui n'ont pas atteint le stade de l'audit car ils sont encore en cours de développement. C'est vraiment la partie qui semble surjouée.