
L'attaque de phishing contre Revolut, survenue il y a deux jours, a pris une autre tournure inattendue.
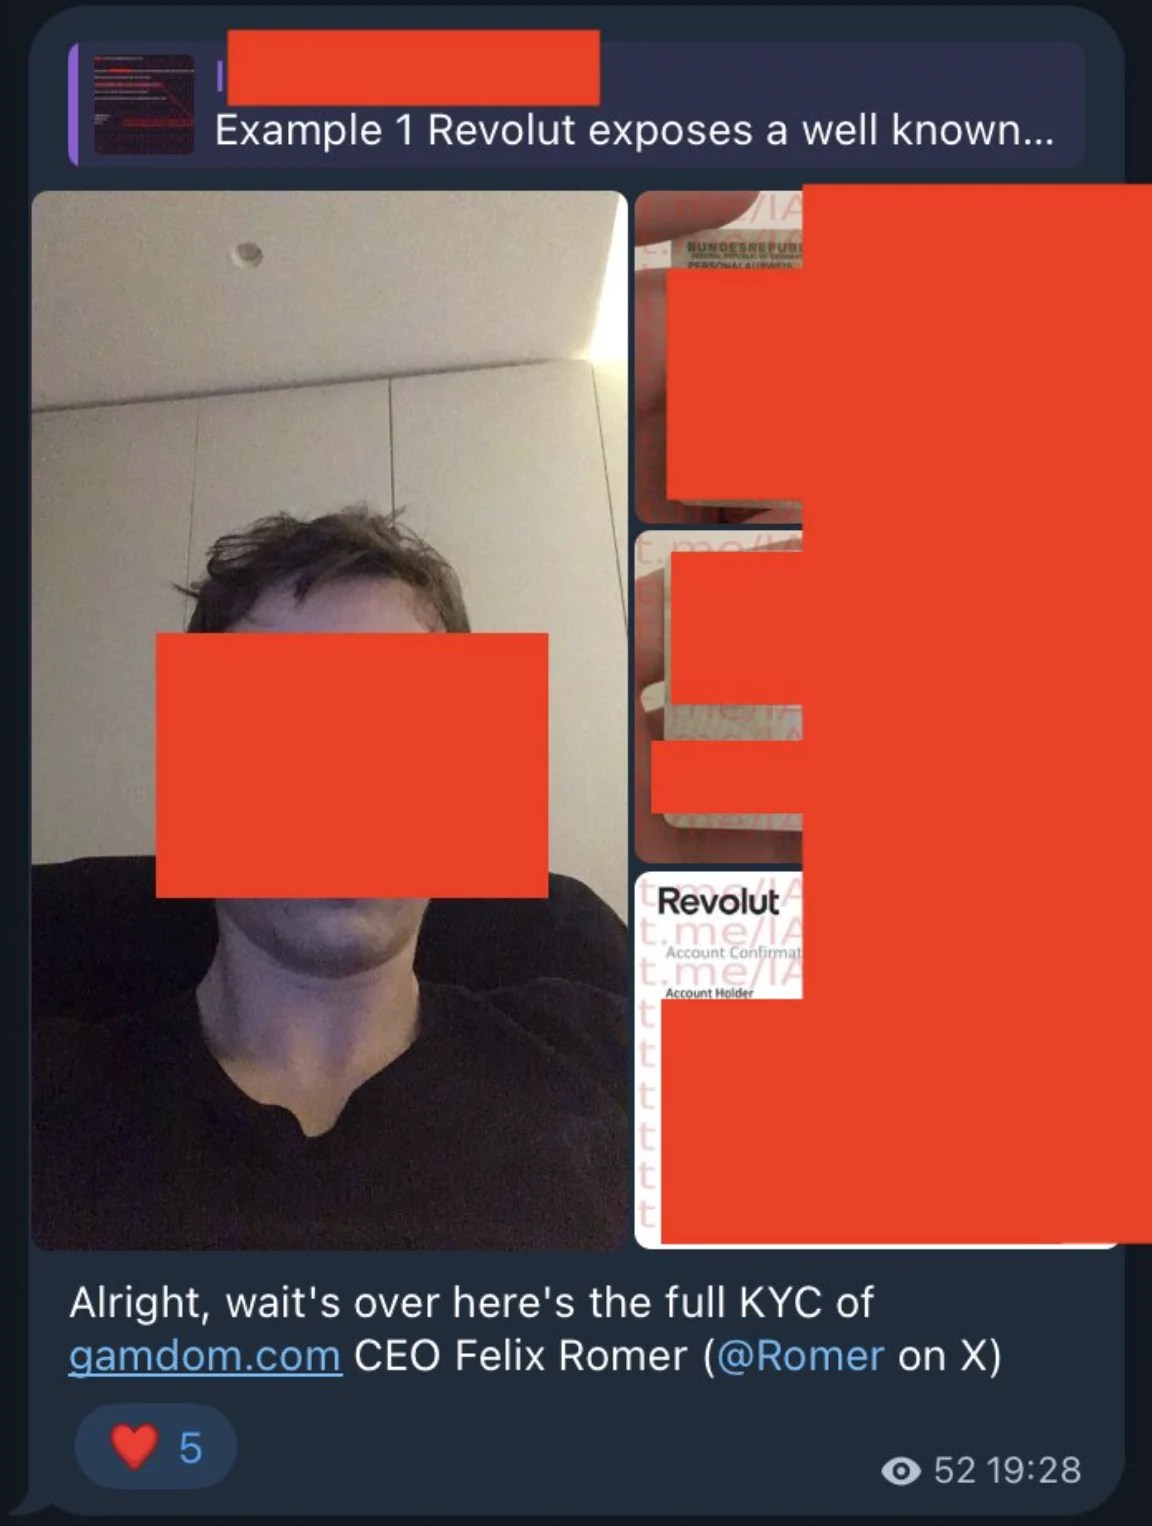
Selon les récentes découvertes d'International Cyber Digest, l'attaquant a désormais révélé des informations sensibles concernant des clients de premier plan, notamment le joueur de tennis Shevchenko et le PDG de Gamdom, Felix Romer.
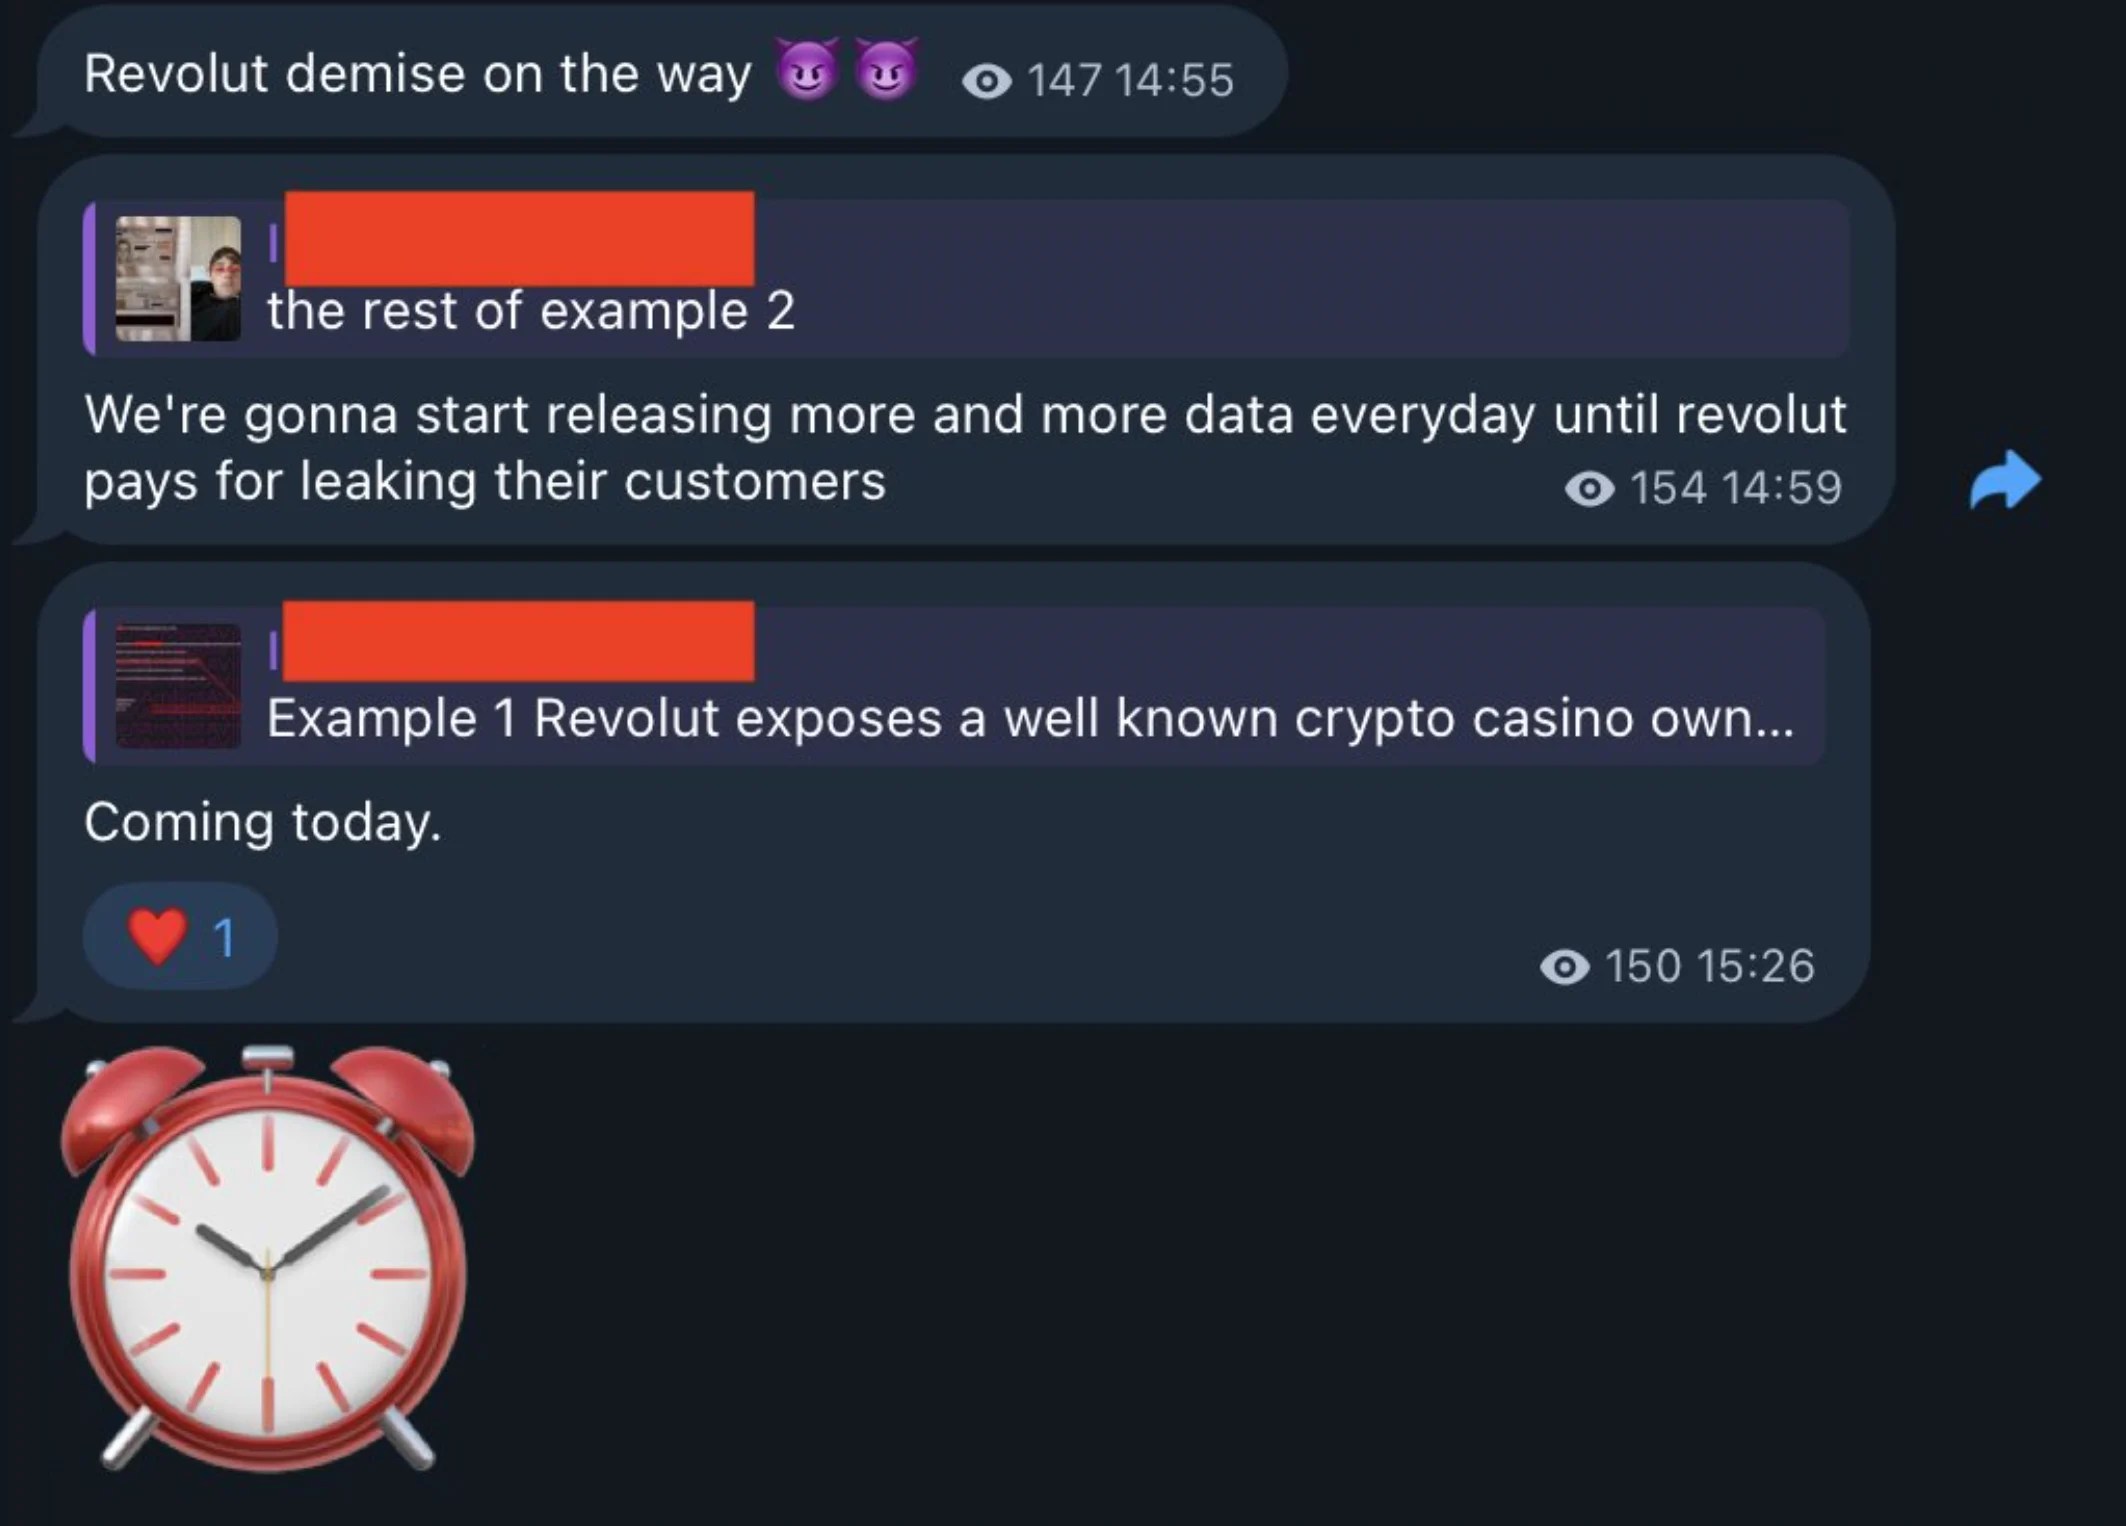
De plus, l’attaquant tente désormais d’utiliser les informations obtenues grâce à ce processus comme levier pour forcer Revolut à payer de l’argent.
Nous allons commencer à publier de plus en plus de données chaque jour jusqu'à ce que Revolut paie pour la fuite de ses clients.
Comment l’attaque devient-elle grave de jour en jour ?
Il va sans dire que l’incident est passé d’une violation de données à une campagne d’extorsion. Les attaquants publieraient les passeports et les selfies des clients tout en menaçant de divulguer davantage d'informations s'ils ne sont pas payés.

Cependant, le fait de nommer des individus spécifiques ne prouve pas qu’ils ont été touchés. Les auteurs de menaces mélangent souvent des données authentiques avec des affirmations fabriquées, des informations obsolètes ou des détails provenant d’autres sources.
En fait, même Revolut lui-même n’a pas encore confirmé l’identité de l’attaquant, la nouvelle demande de rançon, les victimes revendiquées de haut niveau ou l’authenticité des documents récemment divulgués.
La sortie
Avec Revolut au service d’environ 80 millions de clients dans 30 pays, l’impact potentiel est important. Cependant, par mesure de sécurité immédiate,
Revolut a immédiatement bloqué l'adresse dans tous les systèmes internes, lancé des notifications aux régulateurs concernés et appliqué des mesures de protection de précaution pour les clients concernés.
Dans l’ensemble, pour les clients, la plus grande préoccupation est que les informations KYC et transactionnelles exposées peuvent permettre une ingénierie sociale hautement ciblée.
Et c’est là que les technologies telles que les preuves sans connaissance sont plus utiles. Ils contribuent à réduire l’exposition future en permettant aux institutions de vérifier les informations sans collecter ni partager de données personnelles inutiles.
Résumé final
- L’incident va bien au-delà d’une violation de données et s’est désormais transformé en une campagne d’extorsion.
- Revolut sert environ 80 millions de clients dans 30 pays ; l’impact peut donc être multiple.