
Le 13 avril, un attaquant inconnu a profité d'une vulnérabilité dans le contrat intelligent du pont inter-chaînes Hyperbridge, a obtenu les droits d'administrateur et a libéré 1 milliard de DOT. Cela a été rapporté par les spécialistes de CertiK.
Nous avons vu un exploit sur le @hyperbridge contrat de passerelle. https://t.co/h27iDm1JGd
L'attaquant a glissé un faux message pour changer l'administrateur du contrat de jetons Polkadot sur Ethereum et a profité d'environ 237 000 $ en frappant et en vendant 1 milliard de jetons.
Rester… pic.twitter.com/3t2n4uq5hy
– Alerte CertiK (@CertiKAlert) 13 avril 2026
Après avoir généré les pièces, le pirate a vendu la totalité du volume en une seule transaction pour 108,2 ETH (environ 237 000 $).
L'attaque n'a pas affecté le réseau principal Polkadot – seulement la version ERC-20 de sa pièce native, qui fonctionne sur Ethereum.
Au moment de la rédaction de cet article, l'équipe du projet n'avait fait aucun commentaire sur l'incident.
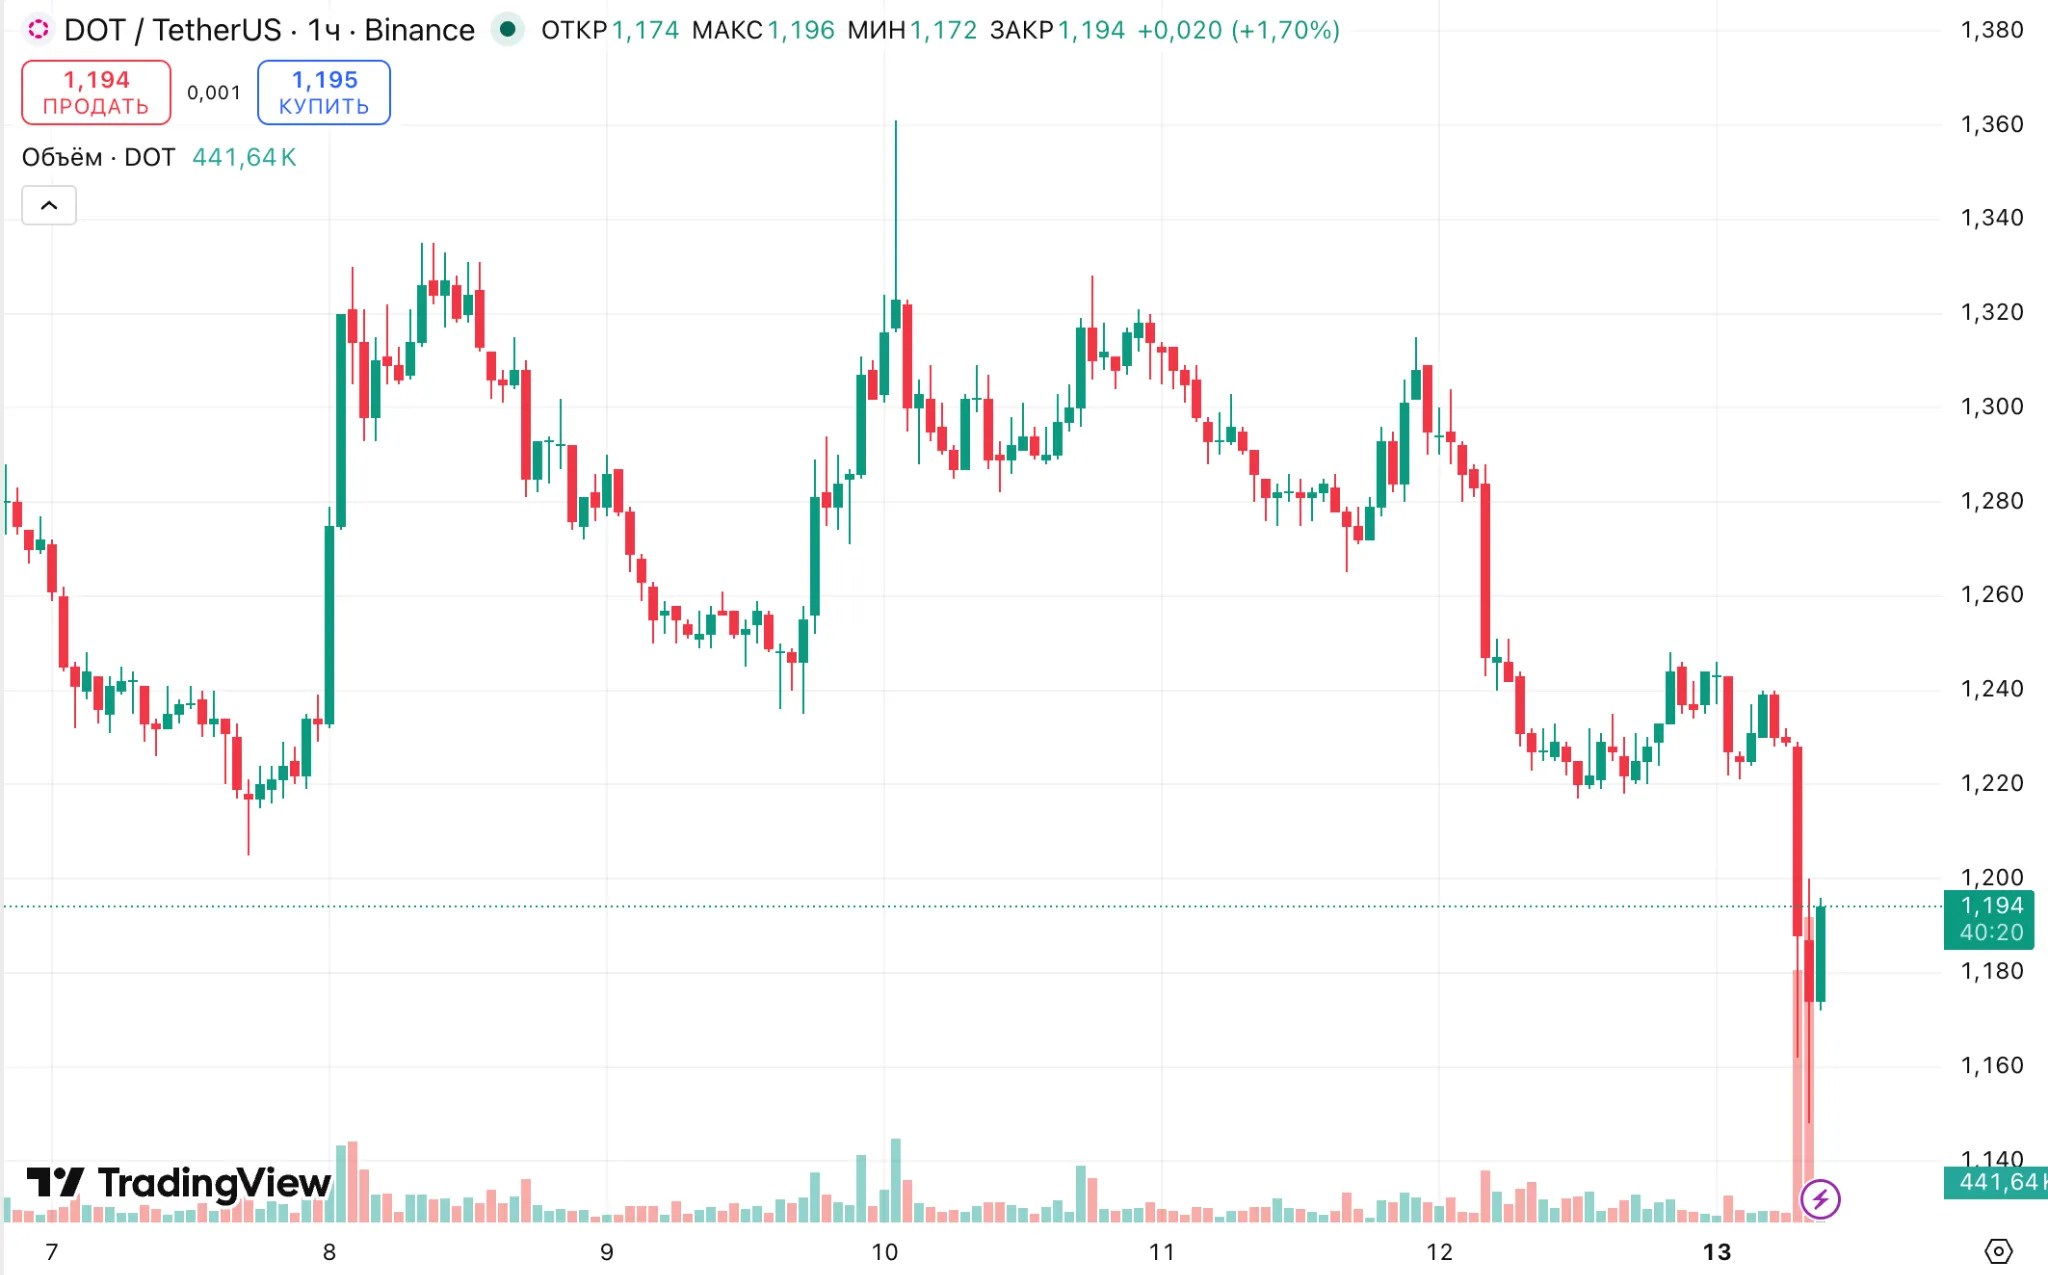
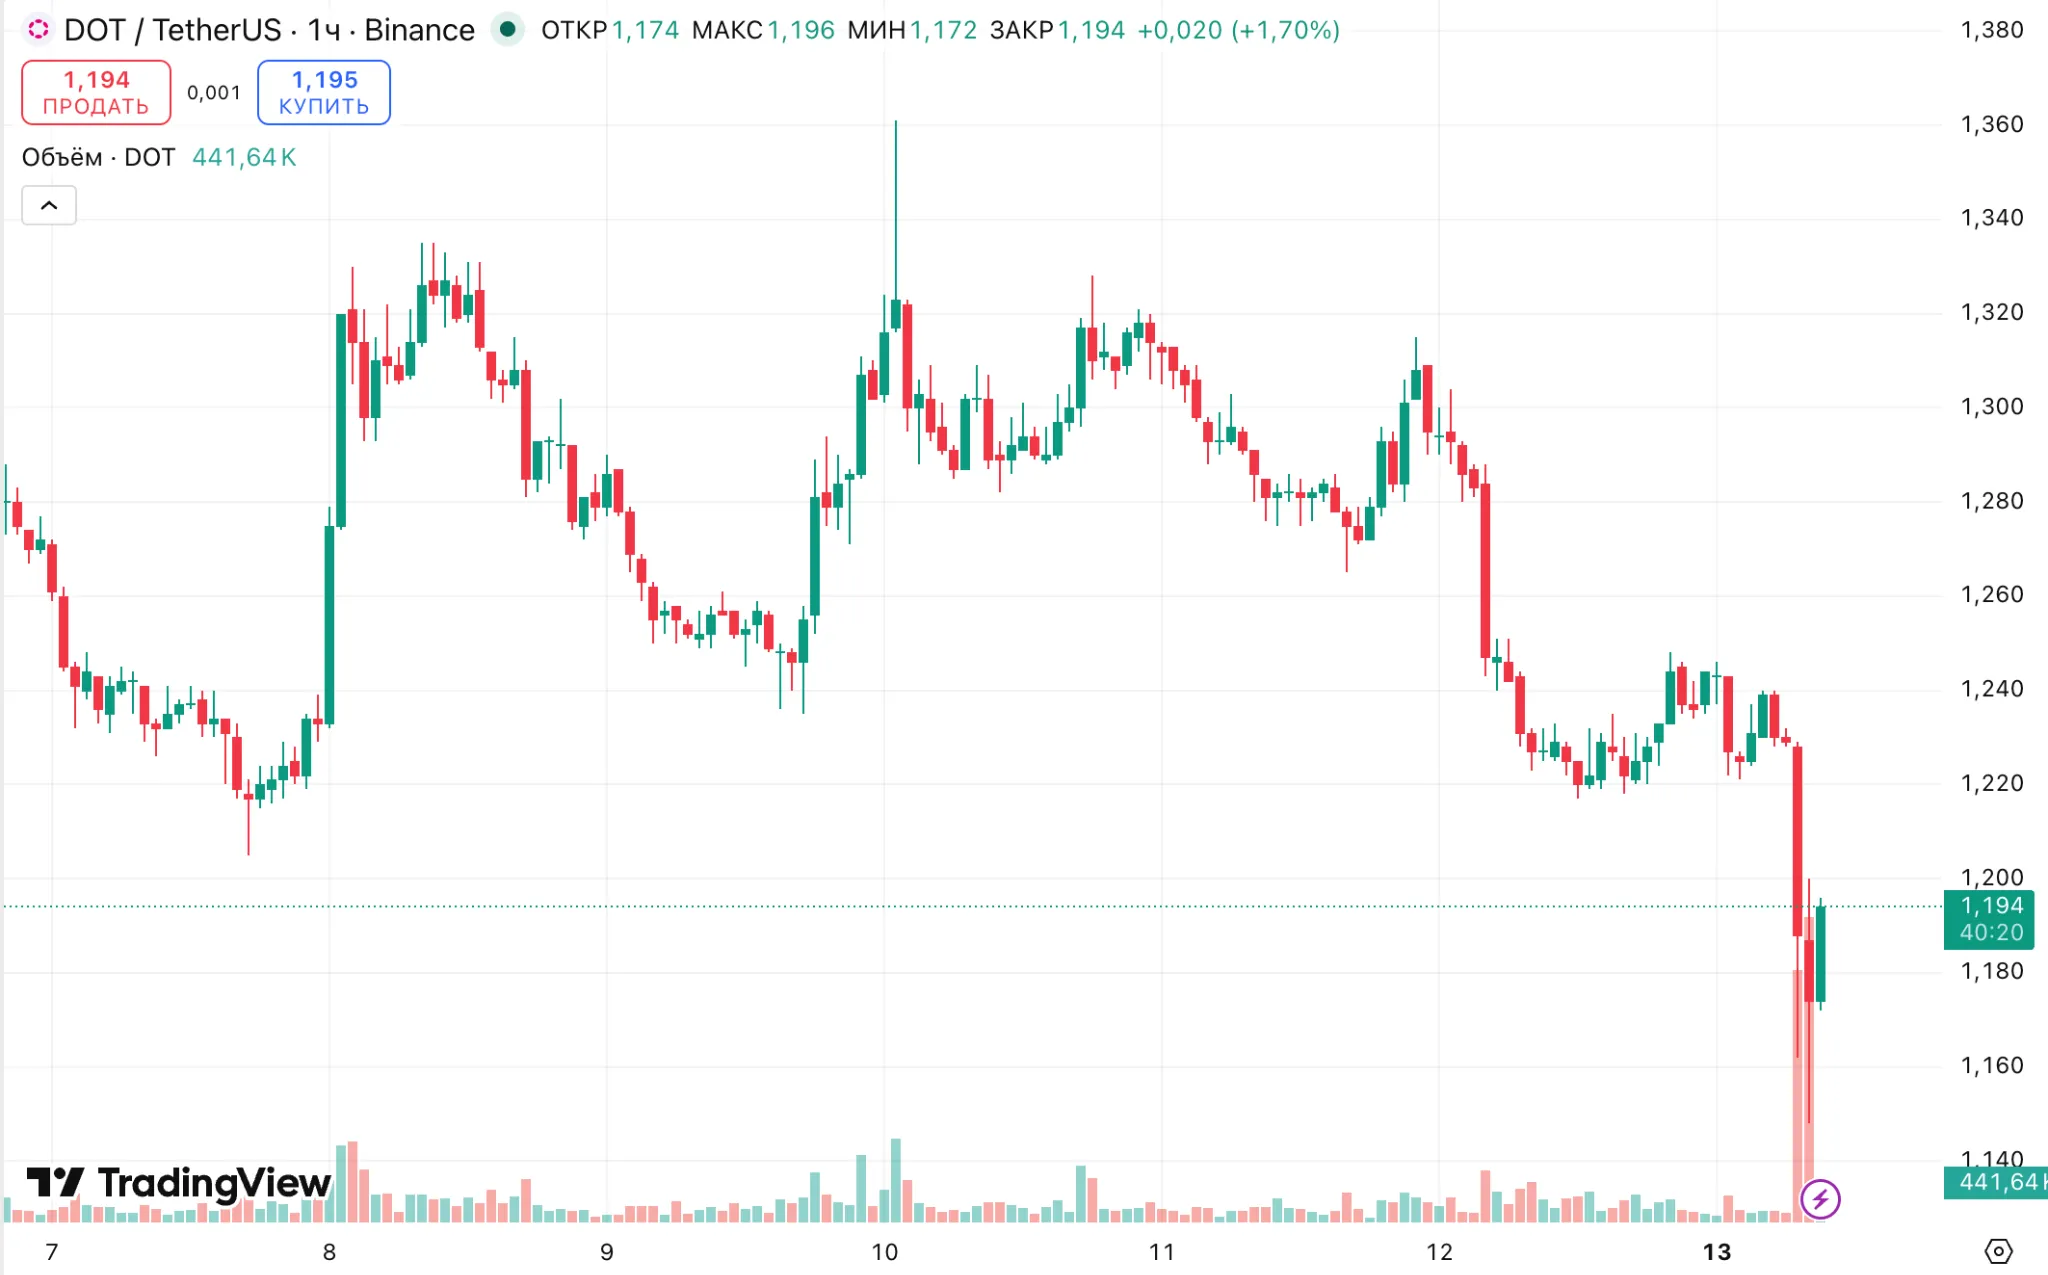
Au milieu de l'annonce de l'exploit, le taux du DOT a chuté de 4 % à 1,19 $.

Application Faux Grand Livre
Le leader de G. Love, Garrett Dutton, a perdu 5,9 BTC (environ 420 000 $) à cause d'une fausse application Ledger sur l'App Store.
J'ai eu une journée très difficile aujourd'hui. J'ai perdu mon fonds de retraite lors d'un piratage/arnaque lorsque j'ai changé le mien. @Grand livre sur mon nouvel ordinateur et j'ai accidentellement téléchargé une application de registre malveillante à partir du @Pomme magasin. Tous mes BTC ont disparu en un instant.
– G. Amour (@glove) 11 avril 2026
« J'ai eu une journée très difficile. J'ai perdu toutes mes économies de retraite à cause du piratage », a-t-il écrit.
Le musicien a expliqué qu'il avait téléchargé le portefeuille sur un nouvel ordinateur et saisi la phrase de départ. Cependant, le logiciel s'est avéré non pas officiel, mais frauduleux.
Le détective en chaîne ZachXBT a retracé les actifs volés. L'attaquant a déjà retiré des fonds vers des adresses de dépôt de la bourse KuCoin, effectuant neuf transactions.
Salut, j'ai retrouvé vos 5,92 BTC volés et tout a été blanchi via @kucoincom adresses de dépôt dans les transactions suivantes :
6f5c8eb6b01774626f33527e0cb03c0d1860447acacd6079e69bf41b459bcf1f
9ee1288f941b2c3775ebd125eefeebdc713aa160bf2cf9d18661fd07f84ce891…-ZachXBT (@zachxbt) 12 avril 2026
Les équipes de Ledger et Apple n'ont pas répondu à l'incident.
Rappelons qu'en avril de l'année dernière, des escrocs ont attaqué les utilisateurs de portefeuilles cryptographiques matériels à l'aide de lettres papier.
Vous avez trouvé une erreur dans le texte ? Sélectionnez-le et appuyez sur CTRL+ENTRÉE
Newsletters ForkLog : restez à l’écoute de l’industrie Bitcoin !
Voir l’article original en russe
