

Le musicien américain Garrett Duttonconnu artistiquement sous le nom de G. Love, a perdu 5,9 BTC (environ 420 000 $) après être tombé dans une arnaque sophistiquée utilisant une fausse application Ledger disponible dans l'App Store.
L’incident met non seulement en évidence les risques persistants dans le secteur, mais renforce également un avertissement critique : même les plateformes considérées comme « sûres » peuvent devenir des vecteurs d’attaque lorsqu’il s’agit d’applications frauduleuses.
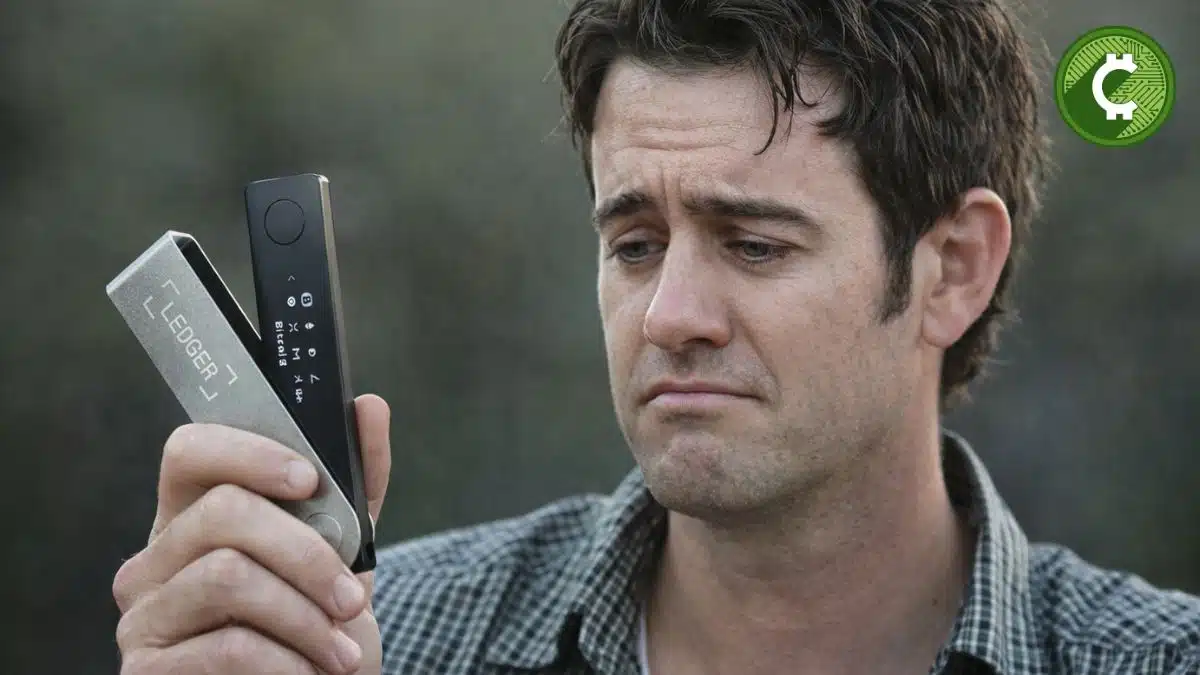
VOUS POURRIEZ ÊTRE INTÉRESSÉ : Ledger met en garde contre une vulnérabilité dans Android qui permet de voler des crypto-monnaies en moins d'une minute
Garrett Dutton : victime d'une arnaque qui a vidé sa caisse de retraite
propre Garrett Dutton a révélé l'incident dans un message sur X (anciennement Twitter), dans lequel il a expliqué que l'attaque avait complètement compromis ses fonds Bitcoin.
Selon son témoignage, le musicien aurait téléchargé une application qui semblait être l'application officielle de Ledger sur son nouvel ordinateur. Sans se douter de la tromperie, il présenta son phrase de départl’élément le plus sensible pour accéder à un portefeuille crypto.
Le résultat fut immédiat et dévastateur :
« Tous mes BTC ont disparu en un instant. »
Dutton a également confirmé que le montant volé correspondait à son fonds de retraite, ce qui ajoute une dimension encore plus critique à l'affaire. Heureusement, les autres crypto-monnaies qu’il possédait n’ont pas été affectées.
Comment l'arnaque a fonctionné : une fausse application dans l'App Store
L'attaque subie par Garrett Dutton Elle repose sur une technique de plus en plus courante dans l’écosystème : l’usurpation d’identité d’applications officielles au sein de boutiques légitimes comme l’App Store.
Ces applications frauduleuses imitent l’interface, la marque et les fonctionnalités de services réels – en l’occurrence Ledger – dans le but de tromper l’utilisateur et d’obtenir des informations confidentielles.
L'élément clé de la fraude était la demande du phrase de départquelque chose que les applications légitimes ne devraient jamais demander directement. Une fois entrés, les attaquants prennent le contrôle total des fonds.
Ce type d’arnaque est particulièrement dangereux car il brise la perception de sécurité associée aux marchés d’applications officiels.
ZachXBT suit le mouvement du BTC volé à Garrett Dutton
Le célèbre chercheur en chaîne ZachXBT analysé le dossier et réussi à retrouver les fonds volés.
Selon leurs constatations, l'agresseur a déplacé le 5,9 BTC via plusieurs transactions, en utilisant des adresses de dépôt liées à l'échange KuCoin.
Au total, ils ont identifié neuf transactions utilisé pour blanchir les fonds, une stratégie courante pour rendre difficile le traçage et la récupération de l'argent.
Cette tendance confirme que les attaquants continuent d’utiliser des échanges centralisés dans le cadre de leurs processus de blanchiment, profitant de la rapidité et de la liquidité de ces plateformes.
VOUS POURRIEZ ÊTRE INTÉRESSÉ : ALERTE : Si vous possédez un iPhone, vos cryptomonnaies pourraient être en danger selon Google
Ledger met en garde contre les fausses applications, même dans les magasins officiels
La société derrière les populaires portefeuilles matériels, Grand livrea répété à plusieurs reprises qu'il existe des applications malveillantes conçues spécifiquement pour voler des crypto-monnaies.
L’entreprise a notamment averti que :
- Les magasins officiels peuvent héberger des applications frauduleuses
- Aucune application légitime ne demandera la phrase de départ
- Le téléchargement du logiciel doit être effectué exclusivement à partir de son site officiel
Le cas de Garrett Dutton confirme que ces avertissements ne sont pas théoriques, mais une réalité constante pour les utilisateurs de l’écosystème crypto.
La montée des arnaques crypto : des chiffres records en 2025
L'incident n'est pas isolé. Cela s’inscrit dans une tendance plus large de croissance de la fraude liée aux cryptomonnaies.
Selon le dernier rapport du Bureau fédéral d'enquête (FBI), les pertes dues aux escroqueries cryptographiques ont atteint un record de 11,36 milliards de dollars en 2025.
Les données reflètent une escalade inquiétante :
- 181 565 plaintes liées aux cryptomonnaies
- Augmentation de 21% par rapport à 2024
- Perte moyenne 62 604 $ par victime
- Plus que 18 589 cas avec des pertes supérieures à 100 000 $
Ces chiffres montrent que les attaques sont non seulement plus fréquentes, mais aussi plus sophistiquées et plus coûteuses.
Pourquoi les utilisateurs de Ledger sont-ils fréquemment ciblés ?
Les utilisateurs de portefeuilles matériels comme Ledger sont souvent considérés comme des cibles de grande valeur par les cybercriminels. C'est parce que :
- Ils gardent de grandes quantités d’actifs
- Gérer directement les clés privées
- Ils dépendent plus de la sécurité personnelle que des tiers
Les attaquants ont développé plusieurs stratégies pour les compromettre :
- E-mails de phishing
- Faux sites Web
- Lettres physiques demandant des informations sensibles
- Les demandes frauduleuses comme dans le cas de Garrett Dutton
La constante dans toutes ces méthodes est la même : obtenir la phrase de départ.
Principales leçons de l’affaire Garrett Dutton
Le vol subi par Garrett Dutton laisse plusieurs leçons essentielles à tout utilisateur de crypto-monnaie :
- 1. Ne partagez jamais la phrase de départ : C'est le principe le plus important. Aucune entreprise légitime ne le demandera.
- 2. Évitez de télécharger des applications sans vérifier leur origine : Même dans les magasins officiels, il est nécessaire de valider le développeur, les avis et l'authenticité.
- 3. Méfiez-vous des interfaces « trop parfaites » : Les applications frauduleuses se répliquent presque à l’identique aux applications originales.
- 4. Vérifiez toujours les sources officielles : Surtout lorsqu'il s'agit de logiciels liés aux actifs numériques.
Impact sur la confiance dans l’écosystème crypto
Des cas comme celui de Garrett Dutton générer un impact significatif sur la perception du public des crypto-monnaies.
Bien que la technologie blockchain elle-même n’ait pas été violée, ces incidents renforcent le récit d’insécurité associé au secteur, en particulier parmi les nouveaux utilisateurs.
Cependant, les experts conviennent que le problème ne réside pas dans le Bitcoin ou les portefeuilles matériels, mais dans le ingénierie socialele maillon le plus faible de la chaîne de sécurité.
VOUS POURRIEZ ÊTRE INTÉRESSÉ : ATTENTION : les utilisateurs de MetaMask sont exposés à un risque d'arnaque à l'usurpation d'identité 2FA
Un avertissement clair pour l’ensemble du secteur
Le cas de Garrett Dutton Ce n'est pas seulement l'histoire d'un musicien qui a perdu sa caisse de retraite. Cela rappelle avec force que la sécurité des crypto-monnaies dépend, dans une large mesure, de l’utilisateur.
La sophistication des attaques continue d'évoluer, les cybercriminels exploitant toutes les lacunes, même au sein de plateformes apparemment sécurisées comme l'App Store.
Dans un environnement où les pertes peuvent être irréversibles, l’éducation et la prudence restent les outils les plus efficaces pour éviter de devenir la prochaine victime.