

Nous avons rassemblé cette semaine les actualités les plus importantes du monde de la cybersécurité.
- Le FBI estime le coût de la cybercriminalité à 21 milliards de dollars.
- Chrome a mis en place une protection au niveau de la puce contre les voleurs d'informations.
- En Ukraine, des « assistants dans le trading de cryptomonnaies » ont été dénoncés.
- Les chercheurs ont découvert de nouvelles méthodes de piratage informatique.
Le FBI estime les dégâts de la cybercriminalité à 21 milliards de dollars
Aux États-Unis, les victimes ont perdu environ 21 milliards de dollars à cause de la cybercriminalité. Ceci est indiqué dans le rapport FBI d’ici fin 2025.
Parmi les principaux incidents : fraude aux investissements, compromission de la correspondance commerciale, fraude sous couvert de support technique et fuite de données. Selon l'agence, ce chiffre a augmenté de 26% par rapport à 2024.
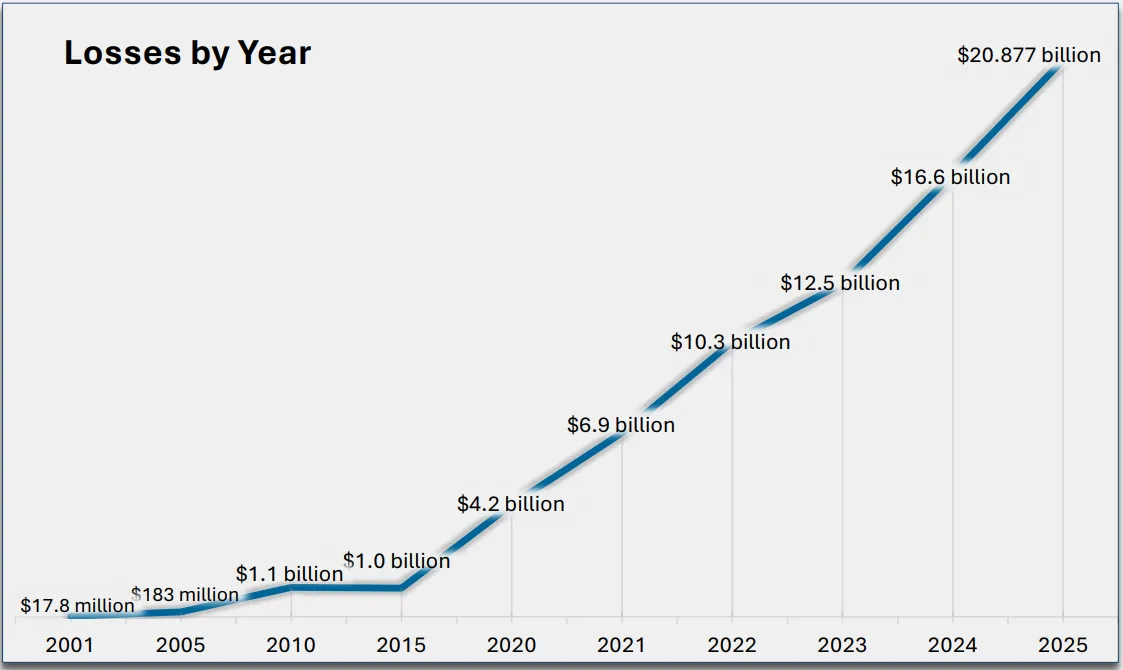

Le plus souvent l'année dernière, les citoyens se sont plaints de :
- phishing – 191 000 cas ;
- extorsion – 89 000 ;
- plans d'investissement – 72 000.
Ce dernier point représente 49% de tous les incidents enregistrés, les pertes s'élevant à 8,6 milliards de dollars. Toutefois, les dommages les plus importants ont été causés par les délits liés aux cryptomonnaies : les pertes ont dépassé 11 milliards de dollars dans 181 565 cas.
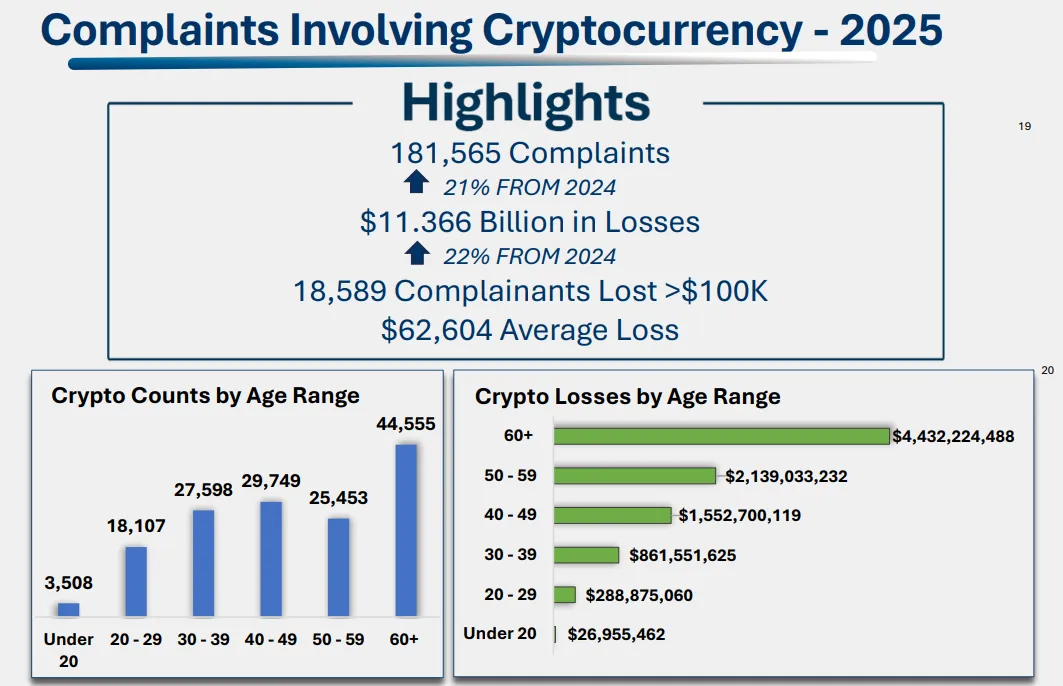
Faits saillants du rapport :
- la cyberfraude a été impliquée dans 453 000 plaintes et a généré 17,7 milliards de dollars de pertes ;
- Les Américains de plus de 60 ans ont le plus souffert : leurs pertes se sont élevées à 7,7 milliards de dollars (soit une augmentation de 37 % sur l'année) ;
- Pour la première fois, le rapport inclut les fraudes utilisant l’IA (clonage vocal, faux profils, faux documents et vidéos deepfake) : 22 300 plaintes et des dommages de 893 millions de dollars.
Chrome a mis en place une protection au niveau de la puce contre les voleurs d'informations
Google a lancé la technologie Device Bound Session Credentials (DBSC) dans Chrome version 146 pour Windows. La fonction est conçue pour empêcher les logiciels malveillants de voler et d'utiliser des cookies.
Les cookies de session servent de jetons d'authentification qui vous permettent de vous connecter à des comptes sans ressaisir votre identifiant et votre mot de passe. Les voleurs d'informations comme GlassWorm et LummaC2 ont appris à extraire efficacement ces données de la mémoire ou des fichiers du navigateur local.
La technologie DBSC lie cryptographiquement une session utilisateur à un équipement spécifique – la puce de sécurité de l'ordinateur :
- sous Windows – Module de plateforme approuvée ;
- sur macOS – Secure Enclave.
Mécanisme de protection :
- la puce génère une paire unique de clés publiques et privées ;
- la clé privée ne peut pas être exportée hors de l'appareil ;
- Pour émettre de nouveaux cookies de session de courte durée, Chrome doit prouver au serveur qu'il possède la clé privée correspondante.
Si un attaquant vole des cookies, ils deviendront inutiles presque instantanément, car sans la clé stockée dans le matériel, le serveur ne confirmera pas la légitimité de la session. Les utilisateurs de macOS auront accès à cette fonctionnalité dans une future mise à jour de Chrome.
En Ukraine, des « assistants dans le trading de cryptomonnaies » ont été dénoncés
Les forces de l’ordre ukrainiennes ont découvert un stratagème visant à voler des crypto-monnaies sous prétexte de fournir un soutien commercial pour « augmenter les profits », rapporte la Cyber Police.
Selon l'enquête, les attaquants ont trouvé des victimes potentielles dans les chaînes thématiques Telegram. Les utilisateurs recevaient des liens vers de fausses ressources Web qui imitaient les plateformes de trading mais contenaient des logiciels malveillants – des draineurs de crypto.
Après avoir connecté le portefeuille à un tel site, les victimes ont essentiellement donné aux attaquants un accès complet à leurs actifs sans confirmation supplémentaire.
Étendue des dégâts :
- dans un cas, les défendeurs ont pris possession d'un montant d'environ 95 000 USDT ;
- dans un autre, plus de 1 000 USDT ont été volés.
Les criminels ont transféré les fonds reçus entre portefeuilles, les ont échangés contre d'autres actifs et les ont convertis en espèces.
Les forces de l'ordre ont procédé à 20 perquisitions simultanées aux lieux de résidence des membres du groupe et dans leurs bureaux. Du matériel informatique et des téléphones portables, de l'argent liquide, ainsi que des documents confirmant des activités illégales ont été saisis.
Quatre participants, dont le co-organisateur, ont été informés de soupçons de fraude à grande échelle et de blanchiment des produits du crime.
Les articles prévoient jusqu'à 12 ans d'emprisonnement avec confiscation des biens.
Des chercheurs ont découvert de nouvelles méthodes de piratage informatique
Trois groupes de chercheurs ont présenté de nouveaux types d'attaques contre la mémoire des cartes vidéo Nvidia. Ils sont capables de donner aux pirates un accès privilégié à une machine en utilisant des « bits inversés » de mémoire.
Les cellules mémoire stockent des informations sous forme de charges électriques, qui déterminent la valeur des bits à l'intérieur comme 1 ou 0. Une attaque Rowhammer se résume à un impact accru sur certaines cellules pour modifier l'état des charges des cellules voisines et conduit à un effet de « retournement de bits ».
Nouveaux types d'attaques Rowhammer ciblant la mémoire vidéo GDDR6 :
- GDDRHammer. Fonctionne contre RTX 6000 sur l’architecture Ampere. En utilisant de nouveaux modèles de « tapping », les chercheurs ont obtenu une moyenne de 129 « bit flips » par banque de mémoire, soit 64 fois plus que le GPUHammer de l'année dernière. L'attaque permet à l'attaquant d'accéder à Processeur;
- GeForge fonctionne de manière similaire, mais manipule un répertoire de pages mémoire. Les chercheurs ont obtenu des retournements de 1 171 bits sur le RTX 3060 et 202 sur le RTX 6000. Selon eux, il s'agit du premier GPU-Rowhammer qui vous permet d'élever les autorisations au niveau racine ;
- GPUBreach. L'attaquant force un pilote exécuté avec les privilèges du noyau à écrire hors limites L’attaque a été démontrée sur un RTX A6000, un modèle largement utilisé pour la formation en IA.
L'équipe de Toronto a transmis l'information aux ingénieurs de Nvidia, Google, AWS et Microsoft en novembre 2025. En réponse, Google a payé 600 $ aux chercheurs dans le cadre du programme de bug bounty. À leur tour, les représentants de Nvidia ont déclaré qu'ils pourraient mettre à jour leur bulletin de sécurité de l'année dernière concernant GPUHammer.
Les pirates ont profité d'une ancienne vulnérabilité de la plateforme Flowise AI
Les pirates ont commencé à exploiter activement une vulnérabilité du niveau de complexité maximum dans la plateforme Flowise AI. Cela a été rapporté par Caitlin Condon, experte en cybersécurité de VulnCheck.
L'outil est conçu pour créer des applications basées sur LLM en utilisant des agents IA, y compris ceux sans compétences techniques.
Selon Condon, la faille permet au code JavaScript de s'exécuter sans aucun contrôle de sécurité. Le bug a été divulgué publiquement en septembre dernier avec un avertissement selon lequel une exploitation réussie du bug entraînerait l'exécution de commandes et l'accès au système de fichiers.
Selon l'expert, le problème réside dans le nœud Flowise CustomMCP, qui permet de configurer une connexion à un serveur externe. Au moment de la découverte, l'activité était limitée et provenait d'une seule adresse IP Starlink.
Il existe entre 12 000 et 15 000 instances Flowise personnalisées disponibles en ligne. On ne sait pas exactement quel pourcentage d’entre eux restent vulnérables.
Condon a recommandé aux utilisateurs de mettre à jour le logiciel vers la version 3.1.1 (ou au moins 3.0.6) et d'envisager également de déconnecter les instances d'Internet si l'accès externe n'est pas nécessaire.
Aux États-Unis, des escrocs ont envoyé des « amendes » avec un code QR de phishing
Les fraudeurs ont envoyé de faux SMS concernant le non-paiement d'une amende pour violation du code de la route, se faisant passer pour des tribunaux d'État américains. Cela a été rapporté par BleepingComputer.
Le code QR a conduit à un site de phishing pour le paiement de 6,99 $ et le vol ultérieur de données personnelles et financières.
Selon les médias, la nouvelle campagne a débuté il y a plusieurs semaines. Un utilisateur a partagé avec la publication le texte d'un message destiné aux résidents de New York. Des SMS similaires ont été envoyés à des victimes dans d’autres États.
Contrairement aux campagnes précédentes qui contenaient des liens réguliers, cette version utilisait une image d'une prétendue mention légale.
Le message reçu par la rédaction affirmait qu'il avait été envoyé par le « Tribunal pénal de la ville de New York ». Le destinataire a été intimidé : soit pour payer immédiatement une amende pour stationnement ou conduite sur une route à péage, soit pour comparaître devant le tribunal.
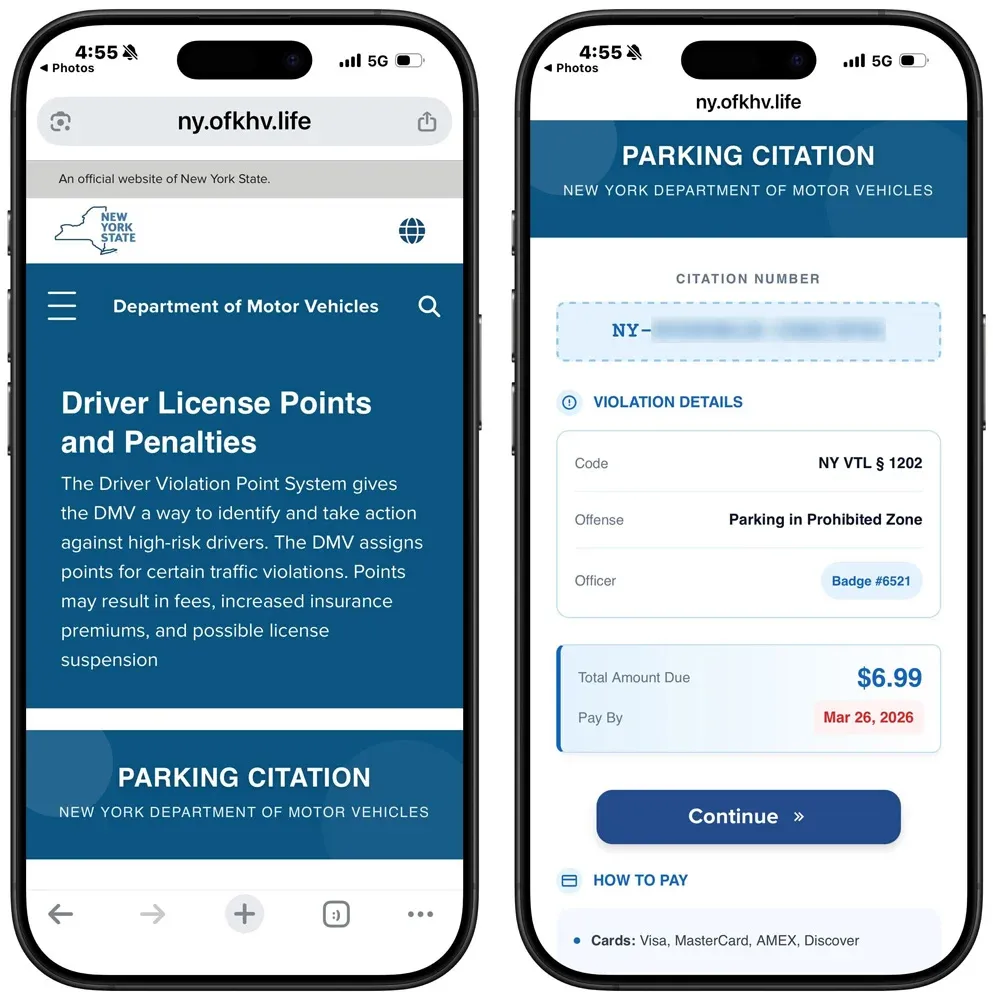
Comment fonctionne le phishing :
- L'analyse du code a conduit à un site intermédiaire pour résoudre le captcha. Cela a été fait pour cacher les traces des systèmes de sécurité automatisés.
- L'utilisateur était ensuite redirigé vers un site Web qui imitait le portail du ministère des Véhicules automobiles ou d'une autre agence. Dans tous les exemples, le montant de la « dette » était le même.
- Lorsque vous cliquez sur le bouton de paiement, un formulaire de saisie de données personnelles et une carte bancaire s'ouvrent.
Selon les médias, les informations ont ensuite été volées et pourraient être utilisées à des fins de fraude et d'usurpation d'identité.
Également sur ForkLog :
- Des inconnus ont attaqué le stockage Hyperliquide via la pompe FARTCOIN.
- Le mot de passe « 123456 » a révélé un réseau d’informaticiens de la RPDC travaillant dans l’industrie de la cryptographie.
- L'opérateur Bitcoin ATM Bitcoin Depot a signalé un piratage de 3,7 millions de dollars.
- OpenAI renforcera les mesures de protection des enfants.
- DEX Stabble a appelé au retrait des actifs en raison de la menace des pirates informatiques nord-coréens.
- Anthropic a fermé l'accès public au modèle Mythos AI après sa « fuite en laboratoire ».
- Bitcoin Core organisera une démonstration publique des vulnérabilités du consensus Bitcoin.
- Les projets Solana recevront un système unifié pour répondre aux piratages.
- Les agents de la RPDC ont secrètement écrit du code pour diriger des projets DeFi pendant sept ans.
- Drift Protocol a révélé les détails d'un piratage de 280 millions de dollars.
Que lire ce week-end ?
Dans un nouveau document, ForkLog, en collaboration avec des experts du secteur, a découvert comment les DAO se développent et quels facteurs empêchent les organisations décentralisées de prendre leur place.
Vous avez trouvé une erreur dans le texte ? Sélectionnez-le et appuyez sur CTRL+ENTRÉE
Newsletters ForkLog : restez à l’écoute de l’industrie Bitcoin !
Voir l’article original en russe
