
Nous avons rassemblé cette semaine les actualités les plus importantes du monde de la cybersécurité.
- Il a suivi, remplacé les adresses cryptographiques et s'est moqué : un cheval de Troie farceur a été découvert en Fédération de Russie.
- Des adresses de serveur pour des logiciels de vol de crypto-monnaie ont été trouvées sur Spotify et Chess.com.
- Le pirate informatique a été accusé d’avoir volé 53 millions de dollars sur l’échange cryptographique Uranium.
- Les experts ont découvert un voleur de phrases de départ mis à jour pour Apple et Android.
Espionné, remplacé des adresses cryptographiques et moqué : un cheval de Troie farfelu a été découvert en Fédération de Russie
Les experts de Kaspersky Lab ont identifié une campagne active en Fédération de Russie visant à diffuser un nouveau cheval de Troie. CrystalX est promu selon un modèle CaaS via des publicités sur les réseaux sociaux Telegram et YouTube.
Le logiciel fonctionne à la fois comme un espion et un voleur, vous permettant d'effectuer les actions suivantes :
- voler les informations d'identification du navigateur, ainsi que les comptes sur Steam, Discord, Telegram ;
- remplacez discrètement les adresses de portefeuille crypto dans le presse-papiers ;
- Enregistrez secrètement le son et la vidéo à partir de l'écran et de la webcam.
Une particularité du malware est qu’il se moque de l’utilisateur en temps réel. Pour ce faire, le panneau contient une section Rofl distincte avec les commandes correspondantes :
- téléchargez une image à partir d'une URL spécifiée et définissez-la comme arrière-plan de votre bureau ;
- changer l'orientation de l'écran à 90°, 180° ou 270° ;
- arrêter le système d'exploitation à l'aide de l'utilitaire shutdown.exe ;
- remplacer les fonctions du bouton gauche de la souris par celui de droite et vice versa ;
- éteindre le moniteur et bloquer l'entrée ;
- le curseur tremble à de courts intervalles ;
- masquer toutes les icônes de fichiers sur le bureau, désactiver la barre des tâches, le gestionnaire de tâches et cmd.exe.
De plus, l'attaquant peut envoyer un message à la victime, après quoi une boîte de dialogue de correspondance bidirectionnelle s'ouvre dans le système.

Comme l'a noté Leonid Bezvershenko, expert senior de Kaspersky GReAT, dans un commentaire du Code de Durov, le virus se développe activement et est soutenu par ses créateurs. Il s’attend à une augmentation du nombre de victimes à mesure que la géographie des attaques s’étend.
Les experts conseillent de télécharger des applications uniquement à partir des magasins officiels, d'installer un antivirus fiable et également d'activer l'affichage des extensions sous Windows afin de ne pas lancer accidentellement des fichiers dangereux aux formats .EXE, .VBS et .SCR.
Adresses de serveur de logiciels de vol de crypto-monnaie trouvées dans Spotify et Chess.com
Les chercheurs de Solar 4RAYS ont remarqué que les pirates cachent les adresses des serveurs de contrôle des voleurs MaskGram dans les profils Spotify et Chess.com.
MaskGram vise à voler des comptes et des crypto-monnaies, et a également la possibilité de charger des modules supplémentaires.
Le malware collecte des données sur le système, la liste des processus et des applications installées et prend des captures d'écran. Il extrait les informations des navigateurs Chromium, des portefeuilles cryptographiques, des clients de messagerie, des messageries instantanées et des applications VPN.
Les attaquants distribuent des logiciels via l'ingénierie sociale : ils les déguisent en versions piratées de programmes payants pour la vérification massive des identifiants et des mots de passe des bases de données divulguées, tels que Netflix Hunter Combo Tool, Steam Combo Extractor et Deezer Checker.
Selon les experts, le logiciel utilise la technique du « cache » ou Dead Drop Resolver (RDA), qui permet de stocker des informations sur le serveur de contrôle sur les pages des services publics et de les modifier rapidement.
La machine infectée ne contacte pas l'adresse IP suspecte, mais Spotify ou Chess.com, affichant une activité utilisateur normale.
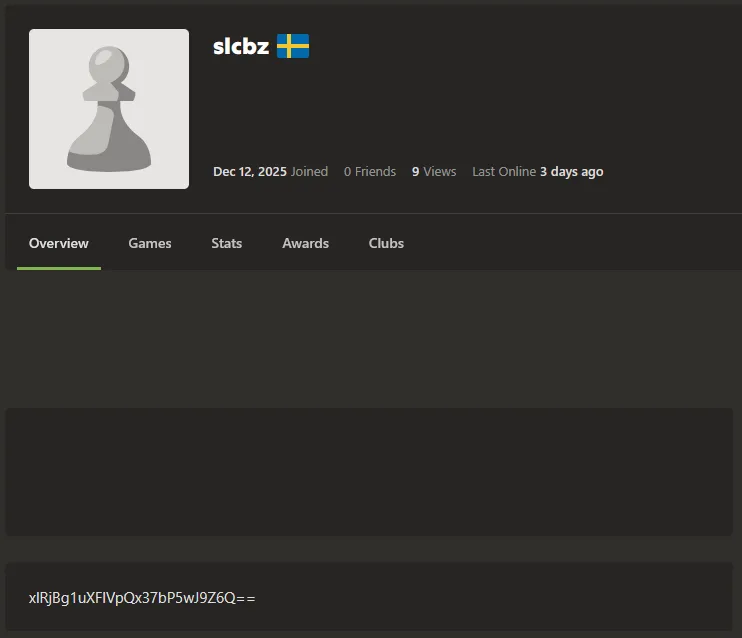
Chaque plateforme utilise son propre ensemble de marqueurs. Par exemple, pour Chess.com, le champ À propos du profil utilisateur. La chaîne extraite est décodée et transformée en domaine du serveur.
En mars, des spécialistes de l'Aïkido ont enregistré l'utilisation de la technique du « cache » par le voleur GlassWorm dans les transactions cryptographiques sur la blockchain Solana.
Un pirate informatique accusé d'avoir volé 53 millions de dollars sur l'échange cryptographique d'Uranium
Le bureau du procureur américain a accusé Jonathan Spalletta d'avoir volé plus de 53 millions de dollars sur l'échange cryptographique Uranium Finance et de blanchiment d'argent.
En avril 2021, Spalletta (également connu sous le nom de Cthulhon) a piraté l'échange décentralisé d'Uranium (DEX) alimenté par BNB Chain. Le manque de fonds qui en a résulté a contraint l’entreprise à fermer ses portes.
En février 2025, lors d'une perquisition, les forces de l'ordre ont saisi des objets de valeur au domicile du suspect et ont également rétabli l'accès à une cryptomonnaie d'une valeur d'environ 31 millions de dollars.
Selon les forces de l'ordre, Spalletta a blanchi les avoirs volés via DEX et le mélangeur Tornado Cash. Il a dépensé les fonds reçus en objets de collection :
- Carte Magic : The Gathering « Black Lotus » – ~ 500 000 $ ;
- 18 boosters scellés Alpha Edition Magic: The Gathering – ~ 1,5 million de dollars ;
- Ensemble de base complet Pokémon Première Édition – ~ 750 000 $ ;
- Une ancienne pièce romaine frappée en l'honneur de l'assassinat de Jules César – plus de 601 000 $.
Spalletta risque jusqu'à 10 ans de prison pour fraude informatique et jusqu'à 20 ans s'il est reconnu coupable de blanchiment d'argent.
Les experts ont découvert un voleur de phrases de départ mis à jour pour Apple et Android
Les chercheurs de Kaspersky Lab ont découvert une nouvelle version du malware SparkCat permettant de voler des crypto-monnaies dans l'App Store d'Apple et le Google Play Store. Ceci est rapporté par The Hacker News.
Le voleur se déguise en applications inoffensives telles que des messageries instantanées d'entreprise et des services de livraison de nourriture. En arrière-plan, il scanne les galeries de photos des victimes à la recherche de phrases de départ pour les portefeuilles cryptographiques.
Les experts ont analysé deux applications infectées sur l'App Store et une sur Google Play. Ils s’adressent principalement aux utilisateurs de cryptomonnaies en Asie :
- Version iOS. Scanne les phrases mnémoniques des portefeuilles cryptographiques en anglais. Cette approche rend la version iOS potentiellement plus dangereuse à l'échelle mondiale, car elle peut affecter les utilisateurs quelle que soit leur région ;
- Option Android. La version mise à jour comporte plusieurs niveaux d’obscurcissement du code par rapport aux précédentes. Le logiciel utilise la virtualisation du code et des langages de programmation multiplateformes pour contourner l'analyse. Il recherche également des mots-clés en japonais, coréen et chinois, confirmant ainsi sa focalisation sur la région asiatique.
Les experts estiment qu'un opérateur parlant chinois ou russophone est impliqué dans l'opération. Selon les dernières données, la menace se développe activement et les personnes qui se cachent derrière elle possèdent des compétences techniques élevées.
La Commission européenne a confirmé la fuite suite à la cyberattaque ShinyHunters
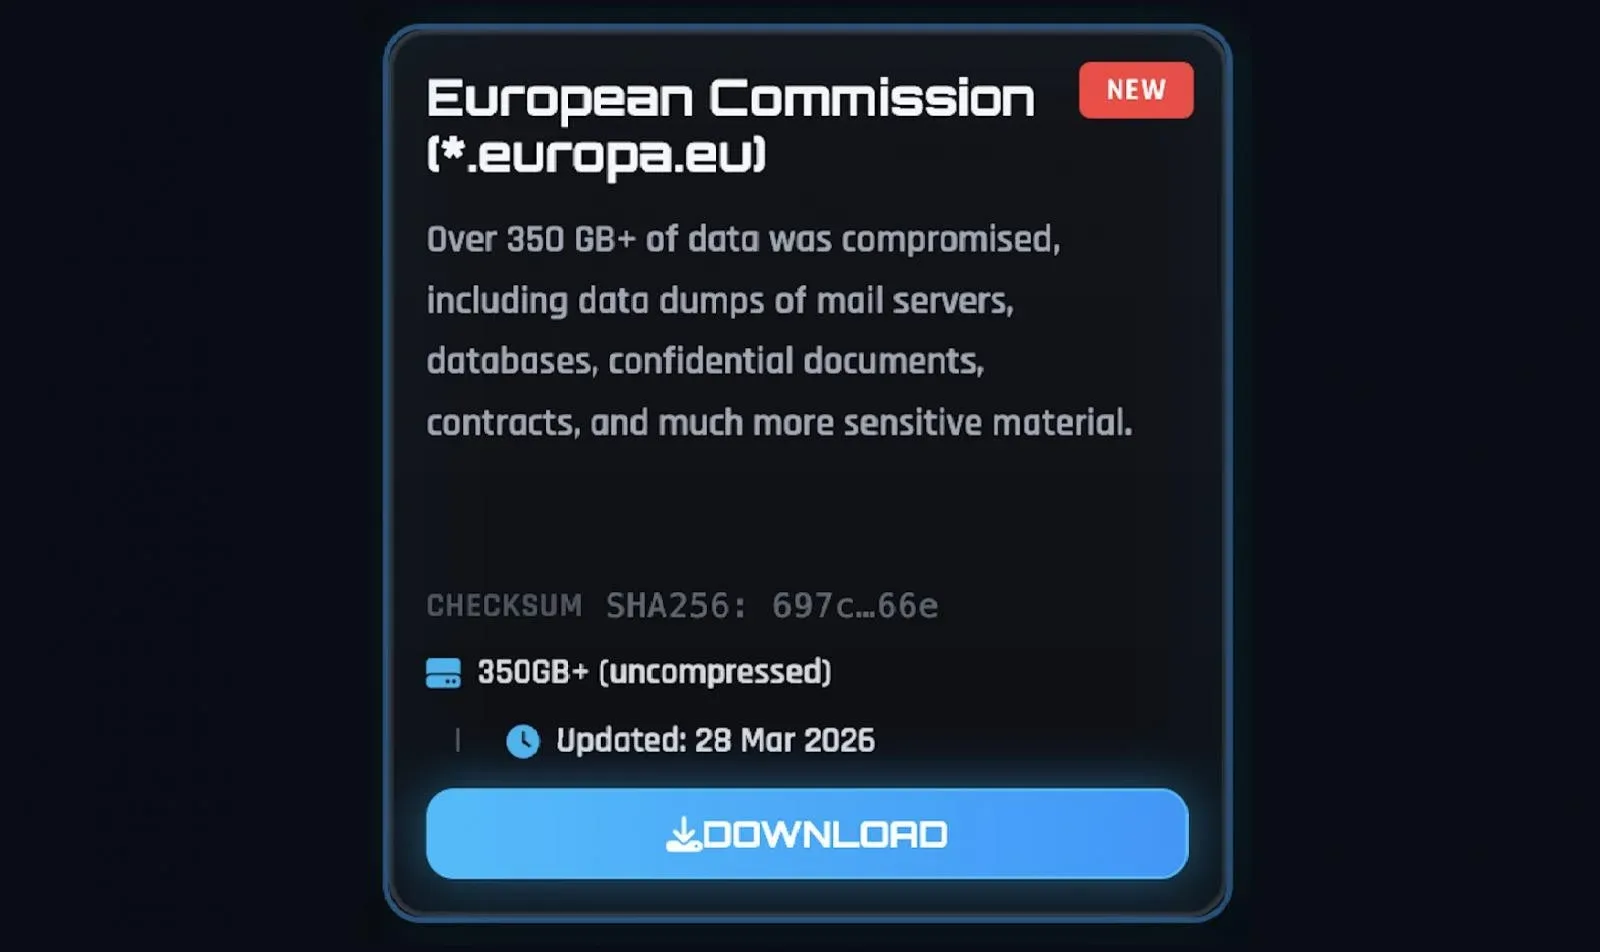
La Commission européenne (CE) a confirmé le fait d'une fuite de données suite à une cyberattaque sur la plateforme web Europa.eu, revendiquée par les extorsionnistes de ShinyHunters.
La CE a déclaré que l'incident n'avait pas perturbé le fonctionnement du portail et qu'il était possible de le localiser.
Bien que la Commission n'ait pas fourni de détails, les attaquants ont déclaré à BleepingComputer qu'ils avaient réussi à voler plus de 350 Go d'informations, dont plusieurs bases de données. Ils n'ont pas divulgué la méthode de piratage des comptes AWSmais a fourni des captures d'écran confirmant l'accès aux comptes de certains employés d'EC.
Le groupe a également publié un article sur son site de fuite du darknet, affirmant que plus de 90 Go de fichiers avaient été volés :
- dumps du serveur de messagerie ;
- bases de données;
- documents et contrats confidentiels;
- d'autres matériaux sensibles.
Également sur ForkLog :
Que lire ce week-end ?
Après avoir étudié les données des équipes de recherche, les rapports d'entreprises et l'état actuel des choses, ForkLog a compris comment se développent les technologies d'interface cerveau-ordinateur.
Vous avez trouvé une erreur dans le texte ? Sélectionnez-le et appuyez sur CTRL+ENTRÉE
Newsletters ForkLog : restez à l’écoute de l’industrie Bitcoin !