
Le 1er avril 2026, comme un mauvais poisson d'avril, la plus grande bourse à terme décentralisée et perpétuelle, Solana, a été trompée dans un piratage d'environ 285 millions de dollars en seulement 12 minutes. Ce n'était pas une erreur dans le code. Ce n'était pas un exploiter contrat intelligent. Il s’agissait d’une pure ingénierie sociale, un canular qui a duré environ six mois.
Drift Protocol, victime du piratage, l'a confirmé dans sa propre déclaration : les attaquants ont infiltré des conférences, tenu des réunions en face-à-face, gagné la confiance et obtenu des signataires du Conseil de sécurité (multisignature) des transactions pré-signées qui semblaient routinières. Ces signatures, grâce aux noms occasionnels durables de Solana (une fonctionnalité qui vous permet de créer un compte d'autorisation persistant spécial, avec lequel une transaction peut être signée à l'avance et exécutée longtemps dans le futur), ont été exécutées des semaines plus tard et ont permis une prise de contrôle administrative complète.
Fonds des utilisateurs, coffres-forts les prêts et le fonds d'assurance ont été épuisés. Ensuite, plus de 230 millions d'USDC ont été reliés à Ethereum via le protocole de transfert inter-chaînes de Circle dans plus de 100 transactions atomiques. Il a fallu plus de six heures à Circle pour réagir et geler quelque chose. À ce moment-là, le mal était déjà fait : le deuxième plus gros hack de l'histoire de Solana, après l’attaque de Wormhole en 2022.
Mais le véritable scandale n’est pas seulement le montant. Voici ce qu’il révèle sur l’état actuel de la sécurité dans le secteur des cryptomonnaies : L’humain est plus que jamais le maillon faible.
Quel que soit le nombre d’audits effectués sur les contrats intelligents ; quel que soit le nombre de signataires inclus dans les contrats multisignature; Quel que soit le nombre de blocages temporaires ajoutés aux transactions, en pratique, La dernière étape est toujours un être humain. Et il semble que les Nord-Coréens, les suspects habituels de ces attaques, le savent mieux que quiconque.
Le groupe Lazarus (également connu sous les noms UNC4736, AppleJeus, Golden Chollima) perfectionne cette tactique depuis des années. Pas seulement dans Drift. Selon de récents rapports médico-légaux, des développeurs liés à Pyongyang ont infiltré des projets open source tels que SushiSwap, Harmony ou encore Shiba Inu pendant des années. Ils ont utilisé de fausses identités GitHub, des profils propres et des contributions lentes et cohérentes pour accéder à la base de code. Ils n'avaient pas besoin d'exploits magiques. Juste de la patience et de la confiance humaine.
Chez Drift, c'était encore plus sophistiqué : six mois de préparation, des réunions en face-à-face lors de conférences, des dépôts propres pour renforcer la crédibilité et la création de comptes clients. occasionnellement depuis le 23 mars. Tout a culminé le 1er avril avec une attaque en quelques minutes. Elliptic et TRM Labs l'attribuent avec une grande confiance à des acteurs parrainés par l'État nord-coréen, car ils répètent des schémas identifiés lors d'attaques précédentes.
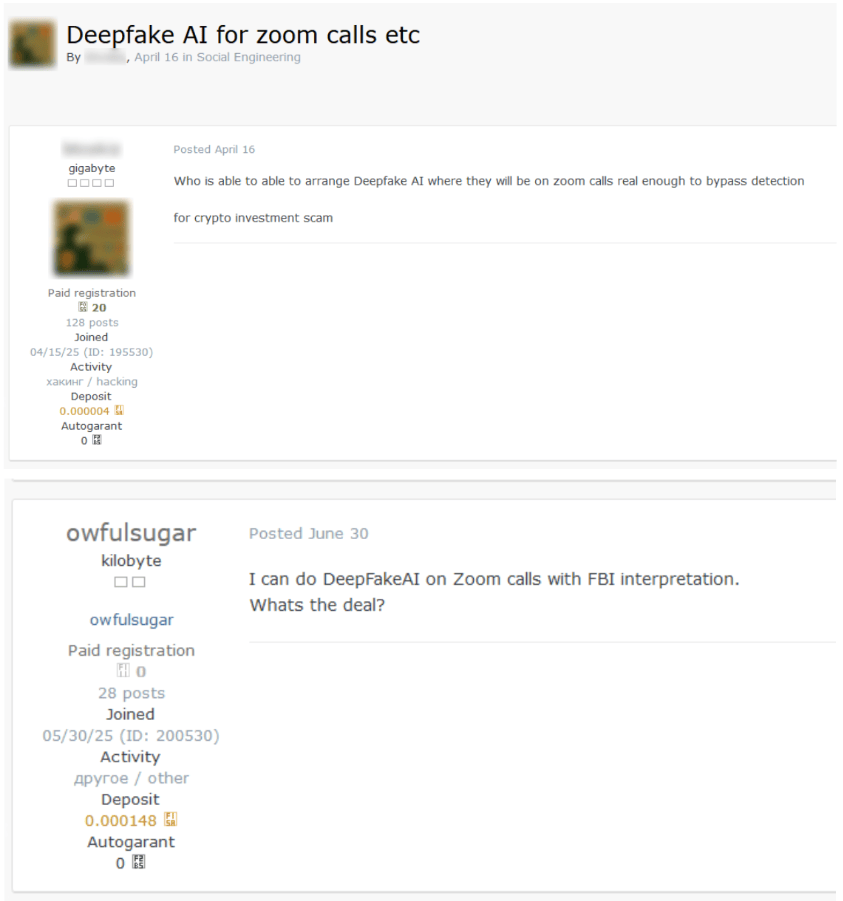
Même si ce type d’attaques était déjà possible dans le passé, l’intelligence artificielle et contrefaçons profondes ils les élèvent au risque systémique. Aujourd’hui, tout le monde peut acheter des outils sur le darknet comme ProKYC ou des kits contrefaçons profondes en temps réel qui combinent échange de visage avec clonage vocal. Seulement 30 à 90 secondes d’audio public provenant d’une personne suffisent pour générer une voix indiscernable. Une photo et une vidéo de 10 secondes suffisent pour créer une identité synthétique qui passe les vérifications vidéo KYC dans les bourses et les banques. Le tissu de la réalité est compromis et, au milieu de cet enchevêtrement, nous sommes tous en danger.
Il ne s’agit plus de phishing grossier avec des emails mal rédigés. C'est désormais votre « patron » qui vous appelle sur Zoom avec une voix et un visage parfaits pour vous demander d'approuver une transaction urgente mais courante. Ou votre « ami » de l’équipe commerciale vous envoie un lien vers une réunion au cours de laquelle il vous demande de pré-signer quelque chose pour rationaliser la gouvernance. Qui détecte ça ? L'utilisateur détaillant qui gère son portefeuille sur son téléphone portable ? Un signataire de multisignature d'entreprise ou de plateforme DeFi dans un protocole de centaines de millions ? N’importe qui peut tomber.
Que se passera-t-il lorsque ce même vecteur ciblera les grands acteurs traditionnels qui entrent dans le secteur via la tokenisation des actifs réels (RWA) ? Imaginons le scénario : JP Morgan tokenise des fonds du marché monétaire sur Ethereum. Le Credit Suisse émet des pièces stables institutionnelles ou des dépôts symboliques. Un fonds souverain ou une banque centrale numérique expérimentant la CBDC dans DeFi. Lazare va-t-il les respecter ?
Rien qu'en 2025, la Corée du Nord a volé plus de 2 milliards de dollars de crypto selon Chainalysis, soit une augmentation de 50 % par rapport à 2024. De l'argent qui finance des missiles, des armes et le programme nucléaire du régime.
Lorsque le piratage ne concerne pas un Solana DEX mais une infrastructure qui touche Wall Street, la réponse ne sera pas l'impunité et les tweets indignés. Ce sera un incident de sécurité nationale. Et le discours passera de l’échec de la DeFi à un acte de guerre.
Le problème sous-jacent est le même dans tous les cas : le monde numérique et automatisé continue de dépendre de décisions humaines. L'IA accélère tout : de la rédaction d'un e-mail ou de la génération d'un business plan à l'ingénierie sociale ; tout est moins cher, plus évolutif et presque impossible à détecter en temps réel. Et la sophistication de ce type de technologie ne cesse de progresser.
Nous avons déjà vu des cas terrifiants d'usurpation d'identité en direct lors d'appels Zoom, comme cela s'est produit avec le co-fondateur du réseau Polygon, Sandeep Naiwal, ou le co-fondateur du réseau Manta, Kenny Li. Dans les deux cas, l’objectif était de convaincre la victime d’installer un fichier qui s’est avéré être un malware destiné à voler sa cryptomonnaie. Dans d’autres cas, des agents nord-coréens et des groupes criminels organisés ont utilisé des deepfakes pour se faire passer pour des candidats à un emploi à distance, réussissant ainsi à accéder aux systèmes internes de plusieurs secteurs.
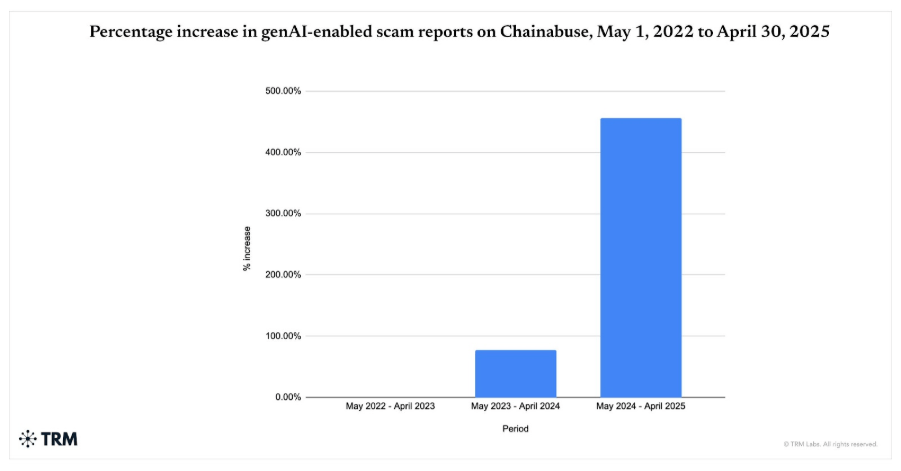
Selon les données de Chainabuse, l'outil de signalement des fraudes de TRM Labs, les escroqueries facilitées par l'intelligence artificielle générative entre mai 2024 et avril 2025 ont augmenté de 456 %, par rapport à la même période entre 2023 et 2024.
Il n’existe pas de solution miracle technologique. La vérification hors ligne, comme les appels téléphoniques réels via des canaux de retour vérifiés ou les réunions physiques pour les signatures critiques, est coûteuse et prend du temps, mais s'est avérée insuffisante pour prévenir les escroqueries. Bien que l’éducation puisse contribuer à atténuer le danger, des études ont montré qu’elle ne constitue pas une barrière contre les escroqueries et les piratages, puisque les victimes sont souvent des adultes ayant fait des études supérieures – voire des professionnels performants – et que ces activités ne sont pas les mêmes en termes de sexe, d’âge et de classe sociale.
Les principales sociétés de vérification d'identité ont évolué pour des systèmes multicouches qui combinent biométrie avancée, analyse en temps réel et intelligence en chaîne.
Sumsub, société de crypto-monnaie KYC, propose des outils de détection de deepfake vidéo en temps réel (pas seulement des images statiques) avec une précision de 99,98 %. Il a lancé un modèle d'apprentissage automatique gratuit et ouvert appelé « For Fake's Sake » qui détecte les deepfakes et les fraudes synthétiques. En 2025, elle a intégré sa solution Crypto Monitoring à TRM Labs pour combiner la vérification d'identité et le risque en chaîne dans un seul tableau de bord. Cela permet de bloquer les transactions vers des portefeuilles à haut risque avant qu'elles ne soient exécutées.
Reality Defender, reconnu par Gartner comme leader de la détection des deepfakes, propose une API multimodale qui analyse la voix, l'image et le texte en temps réel et est déjà intégrée aux plateformes d'appels vidéo et d'échange KYC.
Cependant, pour l'utilisateur commun, La première et la plus puissante ligne de défense reste la méfiance et la vérification. Ne faites jamais confiance à un appel vidéo, vocal ou vidéo sans vérification indépendante : si quelqu'un vous demande d'envoyer de la cryptomonnaie, appelez un numéro que vous connaissez déjà, pas celui qu'il vous a donné à ce moment-là. Établissez des « mots sûrs » avec votre famille, vos amis ou vos collègues pour confirmer votre identité en cas d'urgence. Lors d’un appel suspect, demandez quelque chose d’imprévisible – tourner la tête sur le côté, tenir un objet au hasard ou répondre à une question personnelle non répétée – car les deepfakes en temps réel échouent toujours en cas de synchronicité et sous des angles inattendus.
La dérive était un avertissement, un rappel que dans les crypto-monnaies la plus grande vulnérabilité n'est pas dans le code. C'est dans le miroir. C'est nous. Et tant que nous continuerons à croire que l’autre côté de la transaction est celui qu’il prétend être, Lazarus – et toute personne disposant d’un accès au darknet et d’un abonnement Midjourney – continuera d’avoir accès à vos crypto-monnaies.
Voir l’article original en espagnol
