

Bitcoin est à nouveau au centre du débat technologique après une proposition qui pourrait redéfinir sa sécurité face à l'une des plus grandes menaces futures : l'informatique quantique. Une nouvelle approche présentée par les chercheurs suggère que le réseau pourrait devenir « quantiquement sûr » sans qu’il soit nécessaire de modifier son protocole, évitant ainsi des processus complexes tels que les soft forks ou les hard forks.
L'initiative, développée par Avihu Levy, directeur produit chez StarkWare, propose un système cryptographique qui protégerait les transactions Bitcoin même contre les attaques d'ordinateurs quantiques avancés. Cependant, bien que cette approche ouvre une voie innovante, elle introduit également des limitations importantes qui pourraient restreindre son utilisation à court terme.

VOUS POURRIEZ ÊTRE INTÉRESSÉ : Bitcoin et informatique quantique : menace réelle ou risque exagéré à long terme ?
Bitcoin et la menace de l'informatique quantique
La sécurité actuelle de Bitcoin Il est basé sur l'algorithme de signature numérique de courbe elliptique (ECDSA), un système cryptographique qui dépend de la difficulté de calcul du problème du logarithme discret sur les courbes elliptiques.
En termes simples, ce problème est pratiquement impossible à résoudre avec des ordinateurs traditionnels dans un délai raisonnable. Cependant, l’arrivée de l’informatique quantique change radicalement ce scénario.
L'algorithme de Shor, conçu spécifiquement pour les ordinateurs quantiques, peut résoudre ce type de problèmes en temps polynomial, permettant potentiellement de briser la sécurité des clés privées de Bitcoin si une puissance de calcul suffisante est obtenue.
Des recherches récentes dans le domaine, notamment les progrès réalisés grâce à l'IA quantique de Google, suggèrent que le seuil technique permettant d'exécuter ce type d'attaques pourrait être plus proche qu'on ne le pensait auparavant. Les estimations suggèrent qu'un système doté d'environ 500 000 qubits physiques pourrait suffire à violer le schéma ECDLP-256, une réduction significative par rapport aux calculs précédents.
La proposition Quantum Safe Bitcoin (QSB)
Face à ce scénario, la proposition appelée Bitcoin sécurisé quantique (QSB) introduit une approche radicalement différente. Au lieu de renforcer le système actuel, il le remplace conceptuellement dans le processus de validation des transactions.
L’élément central de cette proposition est ce que l’on appelle le « puzzle hash-to-sig », un mécanisme qui remplace la logique traditionnelle des signatures numériques.
Dans le modèle actuel, un utilisateur prouve qu'il possède une clé privée valide en effectuant des opérations mathématiques sur des courbes elliptiques. Dans le schéma QSB, ce processus est complètement éliminé.
Au lieu de cela, l'utilisateur doit trouver une entrée dont le hachage produit un résultat qui correspond au format d'une signature ECDSA valide. Ce processus implique une recherche par force brute, où il n'existe aucun raccourci informatique pouvant être exploité par des algorithmes quantiques comme celui de Shor.
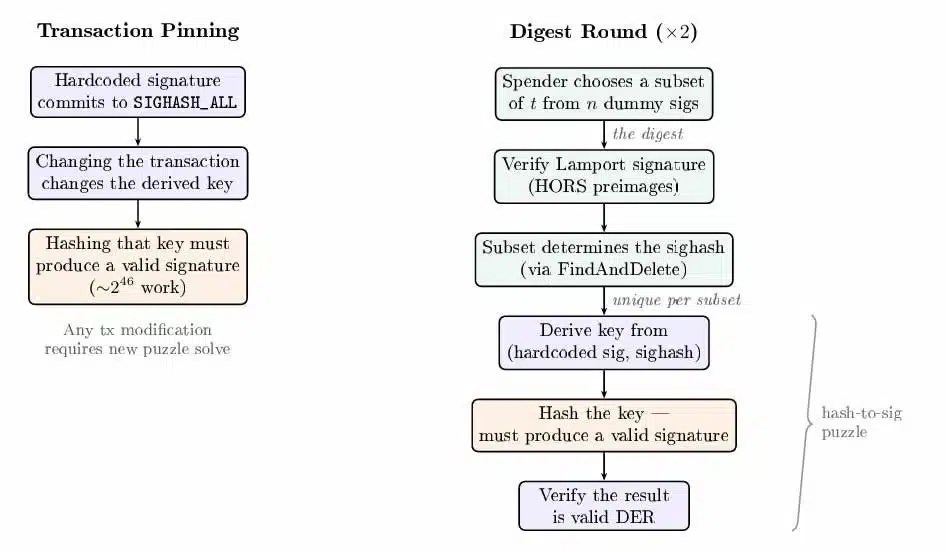

Un changement dans le modèle de sécurité Bitcoin
Le changement le plus pertinent introduit par cette proposition est d’ordre conceptuel. Au lieu de s’appuyer sur une structure mathématique vulnérable à l’informatique quantique, le modèle de sécurité s’oriente vers la résilience des hachages cryptographiques.
Cela signifie que la sécurité des transactions ne reposerait pas sur la difficulté de résoudre des équations mathématiques spécifiques, mais sur l’impossibilité pratique de trouver des pré-images de fonctions de hachage.
Étant donné que les algorithmes quantiques connus n’offrent pas d’avantages significatifs pour résoudre ce type de problèmes, cette approche pourrait fournir une couche de protection efficace contre de futures attaques quantiques.
Le plus frappant est que ce schéma ne nécessite pas de modifier le Bitcoin. Il fonctionne entièrement dans les limites actuelles du langage de script, sans qu'il soit nécessaire d'introduire de nouveaux opcodes ou de modifier les règles de consensus.
VOUS POURRIEZ ÊTRE INTÉRESSÉ : Il existe déjà une solution pour sauver les portefeuilles Bitcoin des attaques quantiques
Compatibilité totale avec le réseau actuel
L'un des aspects les plus remarquables du modèle QSB est sa compatibilité avec l'infrastructure existante de Bitcoin.
Du point de vue du réseau, une transaction dans le cadre de ce système serait impossible à distinguer d'une transaction conventionnelle. Aucune coordination entre les mineurs, les changements de nœuds ou les mises à jour logicielles n'est requis.
Cela implique que la mise en œuvre pourrait être effectuée immédiatement, du moins en théorie, en utilisant uniquement les outils déjà disponibles au sein de l'écosystème.
Cette fonctionnalité supprime l’un des principaux obstacles historiques à l’évolution du Bitcoin : la nécessité d’un consensus mondial pour introduire des changements significatifs.
Le coût élevé : la principale limite
Malgré ses avantages théoriques, la proposition présente un obstacle important : le coût de calcul.
Le processus de recherche d’une préimage de hachage simulant une signature valide nécessite une énorme puissance de calcul. Sur la base des estimations présentées, chaque transaction pourrait coûter entre 75 et 150 dollars en ressources GPU.
Ce niveau de dépenses rend le système non viable pour les transactions quotidiennes, telles que les petits paiements ou les achats quotidiens.
Cependant, Levy lui-même présente le modèle comme une solution temporaire ou de niche, particulièrement utile pour les transferts de grande valeur, tels que les mouvements de trésorerie ou les entrepôts frigorifiques.
Dans ces cas-là, le coût supplémentaire pourrait être justifiable en échange d’une plus grande sécurité contre les menaces futures.
Bitcoin est-il vraiment « quantiquement sûr » avec cette solution ?
Même si la proposition a été décrite comme un moyen de faire Bitcoin Pour être résistant à l’informatique quantique «d’aujourd’hui», cette affirmation nécessite des nuances importantes.
Le schéma QSB ne rend pas l’ensemble du réseau quantiquement sûr. Il permet plutôt à certaines transactions spécifiques d’adopter un modèle de sécurité résistant aux attaques quantiques dans un cadre défini.
Cela signifie que le niveau de protection dépend directement de l’adoption de ce mécanisme par les utilisateurs, et non d’un changement structurel du protocole.
De plus, la proposition n'a pas encore été examinée par des pairs ni formalisée dans une proposition d'amélioration du Bitcoin (BIP), laissant des questions ouvertes sur sa faisabilité technique et sa sécurité dans des scénarios du monde réel.
Un focus sans précédent sur l’évolution du Bitcoin
Tout au long de son histoire, Bitcoin a été extrêmement conservateur en introduisant des modifications à son protocole. Les mises à jour nécessitent souvent de longs processus de consensus et de validation.
Dans ce contexte, la possibilité d’introduire des améliorations significatives en matière de sécurité sans modifier le protocole représente un changement de paradigme.
Le modèle QSB démontre qu'il existe encore des possibilités d'innovation dans les limites actuelles du système, en tirant pleinement parti des capacités du langage de script Bitcoin.
Perspectives d'avenir
Le développement de solutions pour l’informatique quantique est une priorité croissante au sein de l’écosystème crypto.
Bien que l’approche présentée par Levy ne constitue pas une solution définitive, elle représente une étape importante dans l’exploration d’alternatives viables.
À court terme, son utilisation pourrait être limitée à des cas précis où l’extrême sécurité prime sur l’efficacité. À long terme, cela pourrait servir de base conceptuelle pour de futures améliorations au niveau du protocole.
VOUS POURRIEZ ÊTRE INTÉRESSÉ : L'enquête du New York Times désigne Adam Back comme possible Satoshi Nakamoto
Une innovation avec des limites claires
La proposition de faire Bitcoin être résistant à l’informatique quantique sans avoir besoin de mettre à jour son protocole introduit une idée innovante qui remet en question les hypothèses traditionnelles sur l’évolution des réseaux.
Cependant, son coût élevé et le manque de validation indépendante suggèrent qu’il en est encore à ses premiers stades de développement.
Néanmoins, cette approche laisse une conclusion claire : Bitcoin continue de s’adapter aux défis du futur, en explorant de nouvelles façons de maintenir sa sécurité sans compromettre les principes fondamentaux qui le définissent depuis sa création.
Voir l’article original en espagnol
